L07a-4 Fabric CA:证书怎么领、哪张过期最要命
TLS CA 管通信、Enrollment CA 管身份;先由管理员注册、再由身份自己登记;根证书 15 年,peer 的两张证书一过期就停机。
一句话版
每个组织自己开两家「发证处」,一家发身份证书,一家发通信证书。证书要先登记再领取,而 peer 的证书一过期,业务就停了。
上一页讲 MSP 怎么认证书,这一页讲证书本身从哪来。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| TLS CA | 签 TLS 证书的 CA | 给节点发「通信用」证书的发证处 |
| Enrollment CA | 也叫 eCert CA | 给身份发「我是谁」证书的发证处 |
| ECert | Enrollment Certificate,登记证书 | 代表一个身份的证书 |
| register | 注册 | CA 管理员先建一条身份记录 |
| enroll | 登记 | 身份自己凭账号密码领证书 |
| ca-cert.pem | CA 根证书文件 | 用来验这个 CA 签的所有证书 |
| bootstrap 管理员 | 启动 CA 时指定的第一个管理员 | 有了它才能注册别的身份 |
一个类比:公司的工牌和门卡
一家公司有两个发证窗口。人事部发工牌,写着你是谁、在哪个部门,这是 Enrollment CA。IT 部发网络门卡,只管你的电脑能不能连进内网,这是 TLS CA。
新员工入职分两步。先由 HR 在系统里录一条档案,给你一个工号和初始密码,这是 register。你再拿着工号和密码去窗口,现场生成一把只有你知道的钥匙,换回一张盖章的工牌,这是 enroll。
人事部的公章本身也有期限,换章要提前通知所有合作方,这是根证书。HR 专员的账号过期了,暂时不能录新人,但老员工照常上班。机房值班员的工牌过期就麻烦了,人进不了机房,系统没人管。这就是 peer 证书过期的后果。
类比在哪里失效:
- 工号密码丢了还能补办,enroll 时生成的私钥只在本地,丢了只能重新领证书
- 公章过期大家还能凭印象认,根证书过期,它签过的证书在机器那里一律验不过
- 门卡过期可以人工放行,peer 的 TLS 证书过期没有人工通道,通信直接断掉
从零讲起
1. TLS CA 和 Enrollment CA
它解决什么问题
一个节点要做两件事:证明自己是谁,和别的节点加密通信。两件事都靠证书,但用途和出问题的后果都不一样。混在一张证书里,一类出问题就会连带另一类。
直觉
所以 Fabric 把发证处拆成两类。TLS CA 签 TLS 证书,保护各组件之间的通信。Enrollment CA 签身份证书,注册和登记组织里参与网络的身份。
生产网络必须开 TLS,每个 CA、peer、排序节点都要开。推荐每个组织一个 TLS CA,Enrollment CA 每个组织一个或多个。TLS 既支持只认证服务器,也支持双向认证。
一步一步看
目标:在课件的三组织拓扑里数一数每个 peer 手里的证书,看出身份证书和 TLS 证书来源不同、用途也不同。
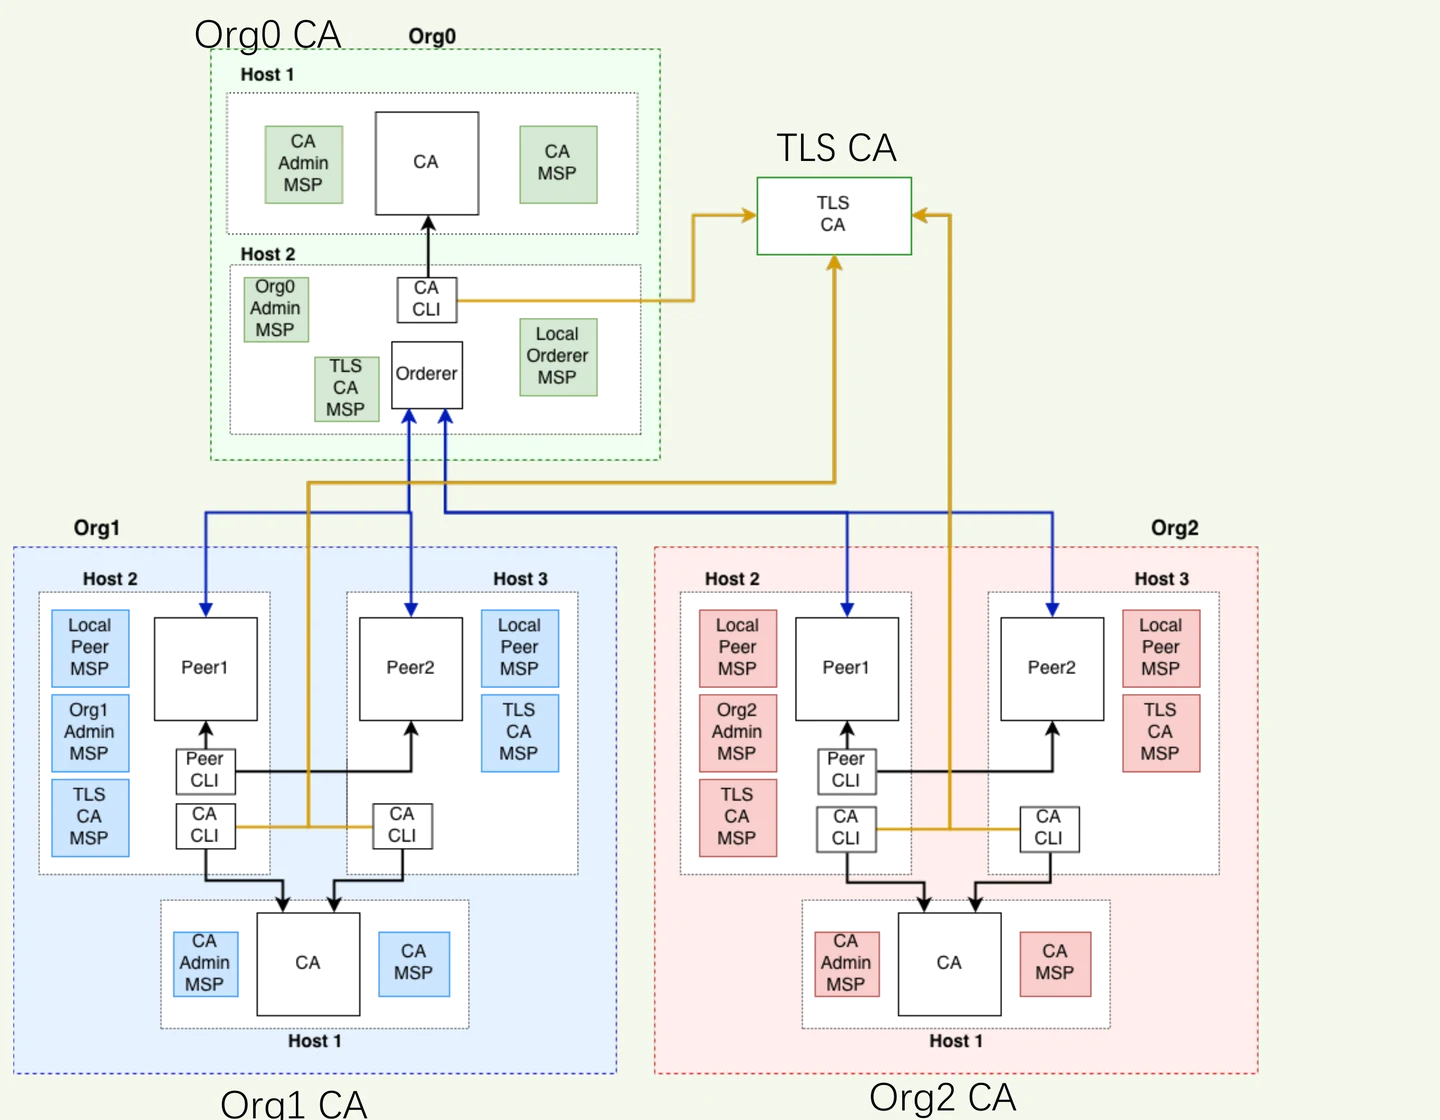
用课件的示例拓扑走一遍,图见下方课件例题例 1:
- 三个组织 Org0、Org1、Org2 各运行一个自己的 CA
- Org0 还运行排序节点,Org1、Org2 各运行两个 peer
- 每个节点的身份证书由本组织的 CA 签发
- 每个节点的 TLS 证书来自一个独立的 TLS CA
- 于是每个 peer 手里至少有两张证书,来源不同
| 证书 | 谁签 | 用来做什么 |
|---|---|---|
| 身份证书(ECert) | 本组织的 Enrollment CA | 签交易、背书、过 MSP 三步 |
| TLS 证书 | TLS CA | 和别的节点建立加密连接 |
怎么判断
一张证书归哪类 = 看它被拿去做什么:签名认身份 → Enrollment CA;建连接 → TLS CA
意思是:先问用途,再找发证处。两类证书分开签发,也能分开续期。
常见误解
误解:一张证书既能当身份又能当 TLS 用,不用分
两类证书的用途和后果都不一样。身份证书用来签交易、过 MSP;TLS 证书用来建立加密连接。分开签发,一类出问题不会连带另一类,也方便各自续期。
试一下
一个 peer 至少要有几张证书?各来自哪个 CA?
两张。Peer Enrollment 证书来自组织的 Enrollment CA,用于背书时认证身份;Peer TLS 证书来自 TLS CA,用于节点间通信。
2. 四类 Enrollment 证书
它解决什么问题
同一个组织里,管理员、peer、排序节点、客户端应用能做的事不一样。Enrollment CA 要按身份类型发不同的证书,MSP 才能分得清。
直觉
Admin 证书给管理员,修改 Fabric 配置时要用。Peer 证书和 Orderer 证书给节点,节点开机先查它,没有就不启动。Client 证书给客户端应用,定义提交交易的那个身份。
一步一步看
目标:跟着一家银行的日常走一遍,看出 Admin、Peer、Orderer、Client 四类证书各给谁用、在哪一步用上。
拿一家银行的日常走一遍:
- 银行机房里的 peer 开机,先检查自己的 Peer 证书,证书有效才启动
- 排序节点同理,没有带所需属性的有效 Orderer 证书就起不来
- 储户用手机应用提交转账,应用背后用的是 Client 证书,把签名请求发给 Fabric 节点
- 银行运维要改 channel 配置,必须用 Admin 证书签这次修改
| 类型 | 给谁 | 用途 |
|---|---|---|
| Admin | 组织管理员 | 修改 Fabric 配置 |
| Peer | peer 节点 | 登记 peer,没有有效证书就启动不了 |
| Orderer | 排序节点 | 登记排序节点,要求同 peer |
| Client | 客户端应用 | 把签名请求发给节点,提交交易 |
怎么判断
证书类型 = 持有者的身份类型;节点类证书无效 = 节点起不来
意思是:Peer 和 Orderer 证书直接决定节点能不能运行,Admin 和 Client 证书决定人和应用能做什么操作。
常见误解
误解:Admin 证书就是 CA 管理员的证书
两者不同。Admin 证书是组织管理员用来改 Fabric 配置的,OU 为 admin。向 CA 注册新身份的那个管理员身份是另一回事,课件截图里它的 OU 是 client。
试一下
一个排序节点的 Orderer 证书过期了,会怎样?
和 peer 一样,排序节点没有有效的 enrollment 证书就启动不了,这个排序节点会停掉。
3. 先注册,再登记(register 和 enroll)
它解决什么问题
发证要回答两个问题:谁有权让 CA 给某个身份发证,以及私钥怎样才能不经过别人之手。
直觉
拆成两步。第一步由 CA 管理员 register,在 CA 那里建一条身份记录,相当于开账号。第二步由这个身份自己 enroll,凭账号密码在本地生成私钥,把公钥交给 CA 签名,拿回证书。
私钥从头到尾只在身份自己那里,CA 只看到公钥。
一步一步看
目标:从启动 CA 到身份拿回证书走一遍,看出 register 和 enroll 分别由谁执行,私钥怎样做到只在身份本地生成。
- 启动 CA 服务器,同时指定一个 bootstrap 管理员,课件的命令见下方代码
- bootstrap 管理员 enroll,成为第一个已登记的 CA 管理员
- CA 管理员 register 新身份,生成一条记录:Enrollment ID、Secret、Type
- 管理员把 ID 和 Secret 交给这个身份
- 身份执行 enroll:在本地生成私钥,用 ID 和 Secret 向 CA 申请,拿回签好的证书
fabric-ca-server start -b tls-ca-admin:adminpw -p 7052
fabric-ca-client register   # CA 管理员:建记录
fabric-ca-client enroll     # 身份自己:换证书
-b 指定 bootstrap 管理员的用户名和密码,-p 指定 CA 监听的端口。
怎么判断
register(管理员做,产出一条记录)+ enroll(身份自己做,产出私钥和证书)= 一个可用的身份
意思是:只 register 没 enroll,CA 那里有记录但身份手里没证书;没 register 就 enroll,CA 不认这个 ID。
常见误解
误解:register 之后就有证书了
register 只在 CA 那里建了一条记录,还没有证书。要等身份自己 enroll,才会生成私钥、拿到证书。私钥在本地生成,不经过 CA。
试一下
一个 peer 刚被 register 过,还没有 enroll。它能启动吗?
不能。peer 启动必须有有效的 enrollment 证书,register 只建了记录,证书要 enroll 之后才有。
4. 各类证书过期的后果
它解决什么问题
证书都有有效期。运维要知道哪张证书过期最要命,先续哪张。
直觉
越靠近业务的证书,过期后果越重。管理员的证书过期,只是暂时不能做管理操作;peer 的证书过期,peer 直接停掉。
根证书是另一类问题。组织 CA 根证书和 TLS CA 根证书用来验它们签的所有证书,存为 ca-cert.pem 并复制进 channel 配置。它们可以自签名,也可以由外部 CA 提供,有效期 15 年,过期就要重签。
一步一步看
目标:读课件截的 org1 三张证书的有效期,看出哪几张最先到期,再对照各类证书过期的后果分出轻重。
按课件截的 org1 证书看:
- 根证书的主体和签发者都是 ca.org1.example.com,自签名,有效期从 2026-11-02 到 2041-10-29
- CA Admin 证书由根 CA 签发,有效期一年,到 2027-11-02
- peer0 的登记证书也由根 CA 签发,同样到 2027-11-02
- 所以最先到期的是这两张一年期证书,而 peer0 那张一过期就停机
| 证书 | 过期后果 |
|---|---|
| 组织 CA / TLS CA 根证书 | 必须重新签发 |
| CA Admin 证书 | 不能注册新身份,交易不停 |
| TLS CA Admin 证书 | 不能再注册 TLS 证书 |
| Peer Enrollment 证书 | 生产停机,peer 起不来 |
| Peer TLS 证书 | 生产停机,peer 无法通信 |
怎么判断
续期优先级:Peer Enrollment、Peer TLS 证书 > TLS CA Admin、CA Admin 证书
意思是:先续会造成停机的两张 peer 证书,再续只影响管理操作的两张 Admin 证书。根证书期限最长,但一过期影响面最大,要提前规划重签。
常见误解
误解:所有证书过期的后果都一样
差别很大。CA Admin 证书过期只影响注册新身份,业务照跑。peer 的登记证书过期,peer 起不来;TLS 证书过期,peer 没法通信。两者都是生产停机。
试一下
运维只能先续一张证书,CA Admin 证书和 Peer TLS 证书都快到期了,先续哪张?
先续 Peer TLS 证书。它过期会让 peer 无法通信,造成生产停机。CA Admin 证书过期只是暂时不能注册新身份,交易不受影响。
把它们串起来
搭一个组织的身份体系,大致按这个顺序。
先起 CA。生产环境每个组织一个 TLS CA,再加一个或多个 Enrollment CA。启动时指定 bootstrap 管理员。CA 的根证书存为 ca-cert.pem,复制进 channel 配置,别的组织靠它验本组织的证书。
再发证。CA 管理员 register 各个身份,身份自己 enroll 领证书。每个 peer 拿两张:一张身份证书,一张 TLS 证书。管理员拿 Admin 证书,应用拿 Client 证书。
最后盯有效期。根证书 15 年,节点证书一年。peer 的两张证书一过期就停机,要排在续期清单最前面。
领到的证书放进 msp 目录,MSP 再按上一页的三步判断谁能做什么。
课件里的坑
- [课件有误] p.49 写「copied into the channel configuration to verify identifies」,identifies 应为 identities(p.49)
- [读图提醒] p.52 标题是「CA Admin Certificate」,证书的 OU 却是 client。它是向 CA 注册新身份的管理员身份,和 p.27、p.31 里 OU 为 admin、用来改 Fabric 配置的 Admin 证书不是一回事(p.52)
- [读图提醒] p.30 推荐每个组织一个 TLS CA,p.47 的示例拓扑却是三家共用一个 TLS CA。示例做了简化,别当成推荐做法(p.30、p.47)
课后 10 分钟
这 10 分钟怎么用:先说出两类 CA 和四类 ECert 各管什么;再默写 register 和 enroll 的执行者;最后不看表,把五类证书的过期后果写出来。
必背
- Fabric CA 两类:TLS CA 签 TLS 证书(生产必开 TLS,推荐每组织一个);Enrollment CA 签身份证书(每组织一个或多个)
- Enrollment 证书四类:Admin(改 Fabric 配置)、Peer、Orderer(没有有效证书节点起不来)、Client(客户端提交签名请求)
- register 由 CA 管理员建身份记录(Enrollment ID、Secret、Type);enroll 由身份自己凭 ID 和 Secret 申请证书,私钥在本地生成
- 组织 CA 根证书和 TLS CA 根证书:存为 ca-cert.pem 并复制进 channel 配置,自签名或由外部 CA 提供,有效期 15 年,过期须重签
- CA Admin 证书过期只是不能注册新身份,交易不停;TLS CA Admin 证书过期就不能再注册 TLS 证书;Peer Enrollment 或 Peer TLS 证书过期都会造成生产停机
课件例题
例 1(课件 p.47):读三组织的 CA 拓扑
下图中,每个组织的身份证书和 TLS 证书分别来自哪里?每个 peer 带着哪几类 MSP 材料?
提示
先找图里的 CA 方框,再看每个 peer 旁边的小方框。
解答
身份证书来自各组织自己的 CA:Org0 CA、Org1 CA、Org2 CA。TLS 证书来自右上角那个独立的 TLS CA。每个 peer 带三类 MSP:本节点的 Local Peer MSP、组织管理员的 Admin MSP、用来验 TLS 证书的 TLS CA MSP。排序节点同样带 Local Orderer MSP、Org0 Admin MSP 和 TLS CA MSP。
例 2(课件 p.48):注册和登记分别由谁做
用 fabric-ca-server start -b tls-ca-admin:adminpw -p 7052 启动 CA 后,要让一个新 peer 拿到证书,接下来谁做什么?
提示
register 和 enroll 的执行者不同。
解答
-b 给出 bootstrap 管理员的用户名和密码,-p 7052 是 CA 监听的端口。接着由已登记的 CA 管理员 register 这个 peer,生成 Enrollment ID、Secret、Type 记录。然后 peer 用 ID 和 Secret 执行 enroll,在本地生成私钥,拿回 CA 签名的证书。
例 3(课件 p.50、p.52、p.56):三张证书判断
见下方完整例题。
完整例题
题面:课件给了 org1 的三张证书。p.50:Subject 和 Issuer 都是 C US、S North Carolina、L Durham、O org1.example.com、CN ca.org1.example.com,有效期 2026-11-02 09:33:00 到 2041-10-29 09:33:00。p.52:Subject 为 O Hyperledger、OU client、CN admin,Issuer 为 CN ca.org1.example.com,有效期 2026-11-02 09:33:00 到 2027-11-02 09:38:00。p.56:Subject 为 O Hyperledger、OU peer、CN peer0,Issuer 同上,有效期同 p.52。判断每张证书是什么、谁签的、在 NodeOUs 下算什么角色、过期会怎样。
解法:
- p.50 的 Subject 和 Issuer 完全相同,是自签名的根证书,即组织 CA 根证书。有效期约 15 年,与课件说的有效期一致。过期就要重新签发,它签过的证书都会验不过
- p.52 的 Issuer 是 ca.org1.example.com,由根 CA 直接签发。OU 为 client,在 NodeOUs 下归 client 类。它是向 CA 注册新身份的管理员身份,有效期一年。过期后不能注册新身份,交易不停
- p.56 也由 ca.org1.example.com 签发,OU 为 peer,被 org1 的 MSP 识别为 peer。有效期一年。过期会导致 peer 无法启动,生产停机
- 验 p.56 只需一步:用 p.50 根证书里的公钥验它的签名,中间没有中间 CA
- 到 2027-11-02 之前,要先续 p.56,否则 peer0 停机
要点:看 Subject 和 Issuer 是否相同判自签名,看 OU 判角色,看有效期和证书类型判过期后果。
变式题
1. 某组织同一天发现三张证书已过期:TLS CA Admin 证书、peer1 的 TLS 证书、组织 CA 的 CA Admin 证书。分别会出现什么现象?哪一张必须马上处理?今天想新加一个 client 身份,能做到吗?(改编自课件 p.51、p.54、p.57)
提示
逐张对照过期后果表,再想「新加 client」要经过哪个管理员。
判分点与答案(非官方评分标准)
TLS CA Admin 证书过期:不能再给节点注册 TLS 证书。peer1 TLS 证书过期:peer1 无法通信,生产停机,必须马上处理。CA Admin 证书过期:不能注册新身份,交易不停。所以今天新加 client 做不到,要先续 CA Admin 证书。自检:三张证书的后果各答对,并指出 peer1 TLS 证书最紧急、新加 client 被 CA Admin 证书卡住,即算对。
闪卡自测
1. Fabric CA 是什么?
私有根 CA 提供方,以 X.509 证书管理网络里的数字身份(p.26)。
2. 生产网络哪些组件要开 TLS?
每个 CA、peer、排序节点都要开(p.30)。
3. TLS CA 和 Enrollment CA 每个组织各几个?
TLS CA 推荐每组织一个;Enrollment CA 每组织一个或多个(p.30)。
4. TLS 认证有哪两种模式?
只认证服务器,或双向认证(mutual)(p.30)。
5. 修改 Fabric 配置要用哪类证书?
Admin 证书(p.31)。
6. register 生成的记录里有哪三项?
Enrollment ID、Secret、Type(p.48)。
7. enroll 时私钥在哪里生成?
在本地生成,CA 只签回证书(p.48)。
8. 组织 CA 根证书存在哪个文件?有效期多久?
ca-cert.pem,并复制进 channel 配置;有效期 15 年(p.49)。
9. TLS CA Admin 证书过期会怎样?
管理员不能再在 TLS CA 给节点注册 TLS 证书(p.54)。
10. 每个 peer 签几张证书?
两张:Peer Enrollment 证书和 Peer TLS 证书(p.55)。
下一讲
L07b-1 Go 写 chaincode:身份体系搭好以后,用 Go 写一份 chaincode,看 InitLedger、查询和转移资产怎么读写账本。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。