L07a-3 MSP:网络凭什么认你、把你当成什么角色
CA 只管发证,MSP 决定认哪些 CA、证书持有者是 peer 还是 client、能不能做这件事;MSP 本身是一组文件夹,Local MSP 管一台节点,Channel MSP 管一个 channel。
一句话版
CA 负责发证书,MSP 负责决定网络认不认这张证书、把持有者当成什么角色、允不允许他做这件事。
前两页讲的证书体系是通用的,这一页看 Fabric 怎么在许可链里用它管人。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| MSP | Membership Service Provider,成员服务提供者 | 一组定义「本组织认谁、谁是什么角色」的文件夹 |
| Fabric CA | Fabric 自带的证书颁发机构 | 组织自己的私有根 CA,给成员发 X.509 证书 |
| ECert | Enrollment Certificate,登记证书 | 代表一个用户或节点身份的证书 |
| OU | Organizational Unit,组织单元 | 证书 Subject 里的一个字段,可写 peer、client 等 |
| NodeOUs | 按 OU 认角色的配置 | 在 config.yaml 里规定哪个 OU 算哪种角色 |
| Local / Channel MSP | 本地 MSP / 通道 MSP | 前者管一台节点,后者管一个 channel 的成员 |
一个类比:写字楼的门禁系统
一栋写字楼里有好几家公司。每家公司的人事部给员工发工牌,工牌上印着公司名、部门、职位。人事部就是 CA,工牌就是证书。
光有工牌进不了门。大楼的门禁系统里登记着「认哪几家公司的工牌」「哪个职位能进哪层」。刷卡时,门禁先认这是不是登记过的公司发的,再看职位,最后对照规则决定开不开门。这套门禁登记表就是 MSP。
每家公司办公室门口还有一个小门禁,只管谁能进这间办公室,这是 Local MSP。大楼一层的总门禁记着所有入驻公司,由物业统一维护,这是 Channel MSP。
类比在哪里失效:
- 工牌可以借给别人刷,证书配着私钥,拿不到私钥就签不出名
- 大楼门禁表由物业一家说了算,Channel MSP 的修改要经各组织按策略同意、靠共识同步
- 门禁只决定开不开门,MSP 还会被拿去判断一笔交易的背书算不算数
从零讲起
1. CA 发证,MSP 认人
它解决什么问题
身份由 CA 创建,但光签发出来还不够,还要被网络认可。
设想几家银行合建一个区块链网络。每家银行运行 peer 和排序节点,peer 给交易背书。银行的储户也属于各家组织,但不运行节点,只用手机或网页应用。网络怎么分清:这张证书是哪家银行签的,持有者是节点、管理员还是储户?
直觉
每个组织写一份 MSP,里面说清两件事:本组织认哪个 CA,以及怎么从证书里读出角色。
网络里的成员都知道这份 MSP。看到一张证书,就去对照:签发者对得上,就是这个组织的人;再看证书里的角色字段,决定他是什么身份。
课件有一句话:MSP 实际上不「提供」任何东西。它不是一个跑着的服务,只是一组加进网络配置的文件夹。
一步一步看
目标:用几家银行合建网络的例子走一遍,看出 CA 只负责发证,MSP 才判断持证人属于哪家、是什么角色。
用银行网络走一遍:
- 每家银行运行自己的 Fabric CA,给本行的 peer、排序节点、管理员和储户签发证书
- 每家银行把自己的 MSP 加进网络配置,写明「本行 CA 的证书是这一张」
- 某个储户用手机应用提交交易,交易附上他的证书和签名
- 网络里的节点拿这张证书,对照各银行的 MSP,发现签发者是 A 银行的 CA,于是认定他是 A 银行的人
- 再从证书的 OU 字段读出他是 client,只能提交交易,不能背书
| 谁 | 持什么证书 | MSP 认成什么 |
|---|---|---|
| 银行的 peer | OU = peer 的证书 | peer,可以背书 |
| 银行的排序节点 | OU = orderer 的证书 | orderer |
| 银行的管理员 | OU = admin 的证书 | admin,可以管网络和 channel |
| 储户 | OU = client 的证书 | client,可以提交交易 |
怎么判断
CA 生成证书 + MSP 列出获准的身份 = 网络认识的成员
意思是:只有 CA 没有 MSP,证书签出来没人认;只有 MSP 没有 CA,没有证书可认。MSP 对内让组织决定谁是管理员,对外让别的组织验证某个实体有没有权限。
常见误解
误解:MSP 是一个运行中的认证服务器
MSP 的实现是一组文件夹,加进网络配置里。真正跑着、发证书的是 Fabric CA。验证证书的是各个节点自己,它们读 MSP 里的材料来判断。
试一下
一张证书是真的、签名也验得过,但签发它的 CA 不在任何组织的 MSP 里。网络会认吗?
不会。网络只认 MSP 里登记过的 CA 签的证书。证书本身没问题,但没人为它担保,相当于外来者。
2. MSP 判断一个身份的三步
它解决什么问题
一个节点收到一笔带签名的交易或背书,要决定「接不接受」。这个判断要分几步做,顺序不能乱。
直觉
先确认你是真的,再看你是什么角色,最后查规则允不允许这个角色做这件事。
一步一步看
目标:以一次背书签名为例走完 MSP 的三步,看出认证身份、识别角色、评估策略各查什么,任何一步不过就拒绝。
以背书签名为例:
- peer 用自己的私钥对交易做数字签名,这就是背书
- 第一步认证身份:接收方沿证书链核对,这个 peer 的证书是不是本组织 MSP 里受信的 CA 签的
- 用 peer 证书里的公钥验交易上的签名,确认确实是它签的、内容没被改
- 第二步识别角色:按 NodeOUs 读证书的 OU,确认它是 peer
- 第三步评估策略:对照 channel 或 chaincode 的背书策略,看这个组织的 peer 背书算不算数
- 三步都过,接受;任何一步不过,拒绝
怎么判断
接受 = 证书来自受信 CA 且签名验得过 ∧ 角色对得上 ∧ 策略允许
意思是:三步是递进的。第一步回答「你是谁」,第二步回答「你是什么」,第三步回答「你能不能做」。私钥只在签名方手里,验证方从头到尾只用证书。
常见误解
误解:签名验得过就可以接受背书
签名验得过只完成了第一步。还要确认签名者的角色是 peer,并且背书策略允许它的组织背书。一个 client 的签名哪怕验得过,也不能当作背书。
试一下
一张 OU = client 的证书,签名验得过,它的持有者能为交易背书吗?
不能。第二步识别出它是 client,背书需要 peer 角色。在第二步或第三步就会被拒绝。
3. msp 文件夹和 NodeOUs
它解决什么问题
前面说 MSP 是一组文件夹。具体放了什么?角色又是从哪里读出来的?
直觉
一个 msp 目录放五样东西:本组织 CA 的证书、中间 CA 的证书、自己的证书、自己的私钥、一个配置文件。
角色写在证书的 OU 字段里。配置文件里打开 NodeOUs,规定「某个 CA 签的、OU 写着 peer 的证书,算 peer」。
一步一步看
目标:逐项打开 msp 文件夹,看出每个子目录放什么、哪一项只留本地,角色又是从 config.yaml 的 NodeOUs 读出来的。
- cacerts/:组织 CA 的证书,用来验证本组织的身份
- intermediatecerts/:CA 有层级时,放中间 CA 的证书
- signcerts/:这个身份自己的登记证书,peer、admin 或 client 的都放这里
- keystore/:证书对应的私钥,只留在本地,不共享
- config.yaml:MSP 配置文件,在这里写 NodeOUs
课件给的 config.yaml 里,NodeOUs 的写法是这样的:
| 配置项 | Certificate | OrganizationalUnitIdentifier |
|---|---|---|
| ClientOUIdentifier | cacerts/localhost-8054-ca-org2.pem | client |
| PeerOUIdentifier | cacerts/localhost-8054-ca-org2.pem | peer |
| AdminOUIdentifier | cacerts/localhost-8054-ca-org2.pem | admin |
| OrdererOUIdentifier | cacerts/localhost-8054-ca-org2.pem | orderer |
怎么判断
被认成某角色 = 签发 CA 与配置里的 Certificate 一致 ∧ 证书 OU 与 OrganizationalUnitIdentifier 一致
意思是:两个条件都要对上。OU 写着 peer,但签发者是别的组织的 CA,照样不算这个组织的 peer。
三类最常用的 OU 各有用途:peer 用于身份认证和交易背书,admin 用于网络管理和 channel 操作,client 用于向网络提交交易。
常见误解
误解:整个 msp 文件夹都可以复制给别的组织
cacerts、intermediatecerts、signcerts 和 config.yaml 是公开材料,可以给。私钥目录一旦交出去,别人就能冒充这个身份签名。
试一下
两张证书 OU 都是 peer,一张由 localhost-8054-ca-org2 签发,另一张由别的组织的 CA 签发。按上表的配置,各算什么?
前者被这个组织的 MSP 认成 peer。后者签发 CA 对不上,不会被认成这个组织的任何角色。
4. Local MSP 和 Channel MSP
它解决什么问题
MSP 要回答两类不同的问题。一类是「谁能管理我这台节点」,只跟一台机器有关。另一类是「这个 channel 认哪些组织、谁能改 channel 配置」,跟 channel 里所有成员有关。
两类问题的范围不同,所以分成两种 MSP。
直觉
Local MSP 属于一个节点或一个用户。每个 peer、orderer、客户端应用都有自己的一份,放在自己的文件系统上,里面有自己签名用的私钥。
Channel MSP 属于一个 channel。它是 channel 配置的一部分,channel 里每个参与组织都必须有一份为它定义的 MSP。它只用来验证身份,不含任何节点的私钥。
一步一步看
目标:按课件里 channel C 的例子分清 Local MSP 和 Channel MSP,看出两者的范围、内容和同步方式有什么不同。
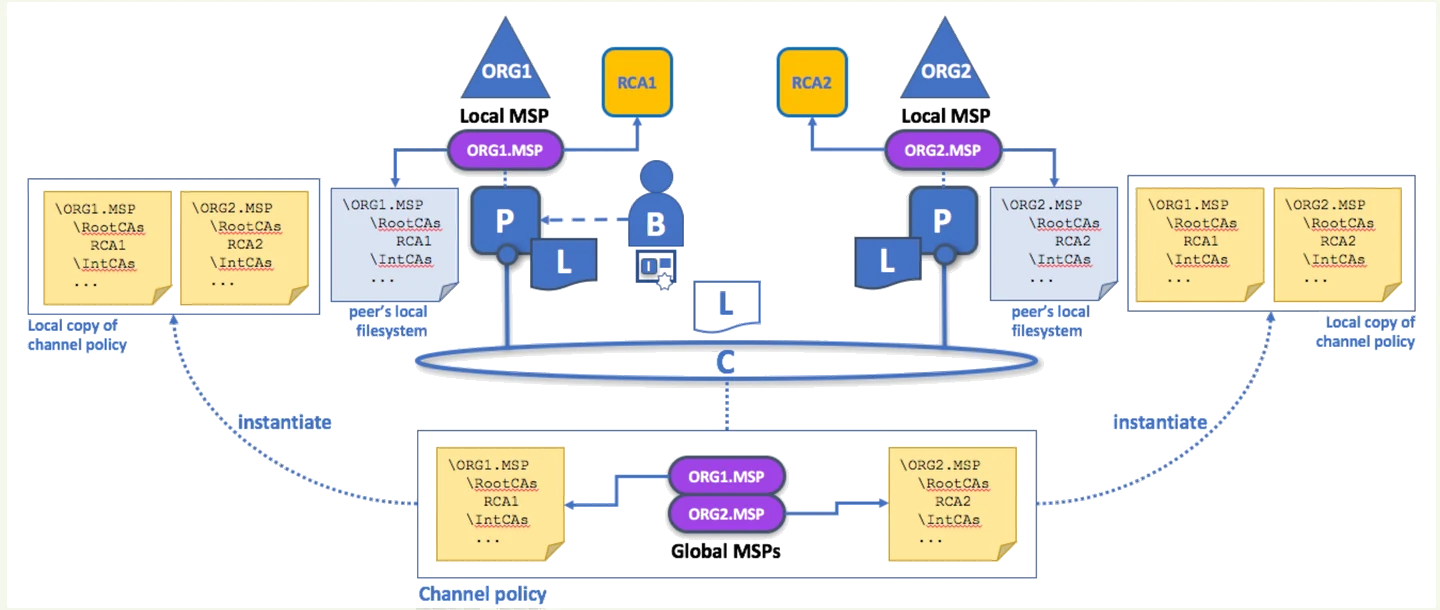
按课件的图:channel C 里有 ORG1 和 ORG2,根 CA 分别是 RCA1 和 RCA2,peer P 属于 ORG1。
- P 的本地文件系统里存着 ORG1 的 Local MSP:根 CA 证书 RCA1、中间 CA 证书目录、P 自己的私钥
- channel C 的配置里有 Channel MSP:ORG1.MSP 和 ORG2.MSP 两份
- 每个 peer 都把 channel 策略存一份本地副本,里面同样有 ORG1.MSP 和 ORG2.MSP
- ORG2 的 peer 要验 ORG1 用户的签名,查的是自己那份副本里的 ORG1.MSP
- 有人要往 channel 里加新组织,改的是 Channel MSP,修改经共识同步到每个节点
| 对比 | Local MSP | Channel MSP |
|---|---|---|
| 作用范围 | 单个节点或用户 | 整个 channel,所有参与组织共享 |
| 回答什么 | 谁能管理这台 peer | 谁能加组织、改配置、和 channel 账本交互 |
| 放在哪 | 节点自己的文件系统 | channel 配置,每个节点存一份副本 |
| 含不含私钥 | 含 | 不含 |
| 怎么保持一致 | 只有一份,无需同步 | 靠共识同步 |
怎么判断
问题只涉及一台机器 → 看 Local MSP;问题涉及 channel 里的多个组织 → 看 Channel MSP
意思是:先问「这件事的影响范围是谁」。管这台 peer 的管理员是谁,是本地问题;某个组织能不能参与这个 channel,是 channel 问题。
常见误解
误解:Channel MSP 放在某个中心服务器上
Channel MSP 是 channel 配置的一部分,在 channel 里每个节点的文件系统上都实例化了一份副本,靠共识保持同步。没有一个中心点存它。
试一下
ORG2 的 peer 验证 ORG1 用户 B 的签名,要不要用到 P 的 Local MSP?
不用。它查自己本地那份 channel 策略副本里的 ORG1.MSP,用其中的 RCA1 验 B 的证书,再用 B 证书里的公钥验签名。P 的 Local MSP 只管 P 自己。
把它们串起来
四个概念回答了同一个问题的不同层次:网络凭什么认你。
CA 发证书,MSP 决定认不认。没有 MSP 登记,证书再真也没人认。
MSP 认人分三步:沿证书链认证身份,按 NodeOUs 识别角色,对照策略决定接受或拒绝。背书签名的校验就是这三步的典型用法。
MSP 落到磁盘上是一个文件夹,五样东西里只有私钥不能离开本机。角色写在证书的 OU 里,由 config.yaml 的 NodeOUs 规定怎么读。
MSP 分两种:Local MSP 管一台节点、含私钥;Channel MSP 管一个 channel、所有成员共享、不含私钥。
还有一种更细的控制叫 ABAC,按属性访问控制。持 ECert 的用户可以带一组附加属性,都是 name/value 对,合约读出属性后据此决定能不能调用某个函数。
课件里的坑
- [过时] p.64 说 Channel MSP 管「谁能 instantiate chaincode」。instantiate 是 Fabric 1.x 的说法,Fabric 2.x 改用 chaincode lifecycle,各组织 approve 后再 commit 定义(p.64)
- [读图提醒] p.26 说 ECert「is used as a signed transaction」。签名用的是 ECert 对应的私钥,ECert 随交易附上,供别人验签和识别身份(p.26)
- [读图提醒] p.60 说 MSP「does not actually provide anything」,指它本身不是一个运行中的服务,只是一组配置文件夹;名字里的 Provider 容易让人误会(p.60)
课后 10 分钟
这 10 分钟怎么用:先默写 MSP 三步和 msp 目录的五样东西;再用一句话分别说出 Local MSP 和 Channel MSP 放在哪、含不含私钥;最后做完整例题。
必背
- MSP 三步:认证身份(沿证书链查受信 CA、验签名)→ 识别角色(NodeOUs)→ 对照 channel 或 chaincode 策略决定接受或拒绝
- CA 生成代表身份的证书,MSP 列出获准的身份;MSP 本身是一组文件夹:cacerts、intermediatecerts、signcerts、keystore、config.yaml
- NodeOUs 用证书的 OU 字段区分角色:peer(认证与背书)、admin(网络管理与 channel 操作)、client(提交交易)、orderer
- 背书签名的校验:peer 用私钥签,MSP 确认它来自受信 CA 且有背书资格,再用 peer 证书里的公钥验签名
- Local MSP 管单个节点或用户,在节点文件系统上、含签名私钥;Channel MSP 管 channel 级权限,是 channel 配置的一部分、靠共识同步、不含私钥
课件例题
例 1(课件 p.19–20):银行网络怎么区分身份
几家银行运营一个区块链网络,银行运行 peer 和排序节点,储户只用手机或网页应用、不运行节点。网络怎么识别和区分这些身份?
提示
谁发证?谁认证?靠证书里哪个字段分角色?
解答
各银行的 CA 给自己的节点、管理员、储户签发证书。每家银行的 MSP 写明认哪个 CA,网络据此判断证书属于哪家银行。NodeOUs 按证书的 OU 分角色:银行的节点是 peer 或 orderer,管理员是 admin,储户是 client。
例 2(课件 p.24):背书签名怎么被校验
peer 用私钥给交易签名背书。接收方按什么顺序检查?
提示
对照 MSP 三步。
解答
先用 MSP 确认这个 peer 的证书来自受信 CA,并确认它有背书资格;再用 peer 证书里的公钥验交易上的签名。私钥只在 peer 手里,验证方只用证书。
例 3(课件 p.29):按 NodeOUs 配置判角色
config.yaml 里四个角色都指向 cacerts/localhost-8054-ca-org2.pem,OU 分别是 client、peer、admin、orderer。一张由这个 CA 签发、OU 为 peer 的证书算什么?一张由别的 CA 签发、OU 也是 peer 的证书呢?
提示
两个条件都要满足:签发 CA 对得上,OU 对得上。
解答
前者被这个组织的 MSP 识别为 peer。后者签发 CA 不是 localhost-8054-ca-org2,不会被识别成这个组织的任何角色,OU 写什么都没用。8054 是这个 CA 服务的端口号,带进了文件名。
例 4(课件 p.65):Local MSP 和 Channel MSP 各管什么
见下方完整例题。
完整例题
题面:按课件 p.65 的图,channel C 里有 ORG1 和 ORG2,根 CA 分别是 RCA1、RCA2。peer P 属于 ORG1,B 是 ORG1 的用户。channel 策略里有 ORG1.MSP 和 ORG2.MSP。回答:(1)P 的本地文件系统里存着什么 MSP 材料?(2)ORG2 的一个 peer 收到 B 签名的交易,用哪份材料验?(3)ORG2 想改 channel C 的成员,改的是哪里?
解法:
- P 的本地有 ORG1 的 Local MSP,里面有根 CA 证书 RCA1、中间 CA 证书目录,以及 P 自己的签名私钥。它只回答「谁能管理 P 这台节点」
- 每个 peer 都把 channel 策略存了一份本地副本,里面有 ORG1.MSP 和 ORG2.MSP
- ORG2 的 peer 收到 B 的交易,查自己那份副本里的 ORG1.MSP,用其中的 RCA1 沿证书链验 B 的证书,再用 B 证书里的公钥验签名。然后按 NodeOUs 确认 B 是 client,最后对照策略决定接受或拒绝
- 这一步用不到 B 的私钥,也用不到 P 的 Local MSP
- 改 channel 成员是改 Channel MSP,属于 channel 配置更新,要经共识同步到所有节点,不能只改某一台 peer 的本地文件
要点:验别的组织的人,查 Channel MSP 副本;管自己这台节点,看 Local MSP;私钥只在 Local MSP 里。
变式题
1. 一张证书 Subject 为 O Hyperledger、OU orderer、CN orderer0,Issuer 为 CN ca.org1.example.com。org1 的 config.yaml 开了 NodeOUs,OrdererOUIdentifier 指向 ca.org1.example.com 的证书。这张证书在 MSP 眼里是什么角色?如果它的 Issuer 换成另一个组织的 CA 呢?这个排序节点要加入 org2 也在的 channel,org2 的节点凭什么认它?(改编自课件 p.29、p.61–65)
提示
先看签发 CA 对不对得上,再看 OU;跨组织认人看 Channel MSP。
判分点与答案(非官方评分标准)
签发 CA 与配置一致、OU 为 orderer,被识别为 org1 的 orderer。Issuer 换成别的组织的 CA,org1 的 MSP 不认,不算 org1 的任何角色。org2 的节点查 channel 配置里 org1 的 MSP,用其中的 org1 CA 证书验它的证书。自检:三问各答对一条即算对。
闪卡自测
1. CA 和 MSP 分工有什么不同?
CA 生成代表身份的证书;MSP 列出获准的身份,定义认哪些组织、谁有什么角色(p.21–22、p.60)。
2. MSP 三步是什么?
认证身份、识别角色、评估策略(p.25)。
3. 参与者为什么要有能被网络识别的身份?
参与者要向网络其他成员证明身份才能交易,这个身份必须能被网络识别,这正是 MSP 的作用(p.23)。
4. keystore/ 里放什么?
证书对应的私钥,留在本地、不共享(p.28)。
5. signcerts/ 里放什么?
这个身份自己的登记证书,比如 peer、admin 或 client 的证书(p.28)。
6. 三类 OU 证书各用来做什么?
peer 用于身份认证和交易背书,admin 用于网络管理和 channel 操作,client 用于提交交易(p.27)。
7. 用户在提交交易前必须做什么?
先注册,再从 Fabric CA 拿到 ECert(p.26)。
8. Local MSP 含私钥吗?Channel MSP 呢?
Local MSP 含节点签交易用的私钥;Channel MSP 只做身份验证,不含私钥(p.62、p.64)。
9. Channel MSP 怎么在各节点间保持一致?
它是 channel 配置的一部分,在每个节点上实例化一份,靠共识同步(p.64)。
10. ABAC 靠什么做访问控制?
ECert 附带的 name/value 属性,合约读出属性据此决策(p.59)。
下一讲
L07a-4 Fabric CA 与证书:Fabric CA 自己怎么分工、证书怎么一步步领到手、每类证书过期会出什么事。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。