L05b-2 检查点与两步敲定:justified、finalized 和 12.8 分钟
Casper FFG 怎样把以太坊的历史敲定:检查点怎么定、空 slot 怎么兜底,(source, target) 两段式投票,justified 到 finalized 的两步规则,以及它和 PoW 概率性最终性的区别。
一句话版
LMD GHOST 只管眼下跟哪条链,随时可能因为新票改主意。Casper FFG 负责把一段历史钉死。每个 epoch 的开头取一个块当检查点,验证者投「从旧检查点到新检查点」的票。拿到三分之二票重就算认证;下一个检查点接着认证,前一个就敲定,之后不可回滚。
这一页接着 L05b 讲 attestation 的另一半。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| checkpoint | 检查点 | 每个 epoch 开头那个块,敲定只在这些点上做 |
| block root | 块根 | 一个块的哈希,用来指认是哪个块 |
| FFG vote | Casper FFG 投票 | 一对 (source, target),从旧检查点连到新检查点 |
| justified | 已认证 | 拿到三分之二票重支持的检查点 |
| finalized | 已敲定 | 认证后又被下一个检查点接上,不可回滚 |
| inactivity leak | 不活跃泄漏 | 长期敲定不了时,逐步扣减离线者的权重 |
一个类比:日记本的封存
一个小组合写一本日记,每天的第一页贴一张日签。每天大家投一次票:从哪张旧日签到今天这张日签,这一段内容算不算数。
某张日签拿到三分之二票重的支持,就盖一个「认可」章。第二天的日签也盖上「认可」,并且是从昨天那张连过来的,昨天那张就加盖「封存」,之后谁也不能改它前面的内容。
哪天第一页被撕掉了,日签就贴在前面最近的那一页上。同一页可能先后当两天的日签。
类比在哪里失效:
- 票重按有效余额算,不按人头。
- 「封存」通常约 12.8 分钟发生,参与度不够时会停住,不是定时保证。
- 有人在两张矛盾的日签上都签名,证据会被拿去罚没,这是日记本没有的。
从零讲起
1. 检查点:在哪里敲定
它解决什么问题
如果每个 slot 都去敲定一次,投票量太大。FFG 只在每个 epoch 挑一个块来敲定,叫检查点。检查点定下来,之前的块都跟着定下来。问题在于 epoch 的第一个 slot 可能是空的,规则得说清这时取哪个块。
直觉
检查点是一对 (epoch, block root):哪个 epoch,配哪个块。
正常情况下,取这个 epoch 第一个 slot 上的块。第一个 slot 空了,就往回找这条分支上最近的一个块。所以同一个块可能同时当两个 epoch 的检查点。
一步一步看
目标:看 epoch 首个 slot 为空时检查点取哪个块,以及同一个块为什么会当两个 epoch 的检查点。
按主网口径,一个 epoch 32 个 slot。链上的块落在 slot 0、20、32、45、60、70、88。
-
epoch 0 从 slot 0 开始,slot 0 有块,检查点就是它。
-
epoch 1 从 slot 32 开始,slot 32 有块,检查点就是 slot 32 的块。
-
epoch 2 从 slot 64 开始,可 slot 64 是空的。
-
往回找这条分支上最近的块,是 slot 60 的块。epoch 2 的检查点就是 slot 60 的块。
-
slot 60 本身落在 epoch 1 里,现在又当了 epoch 2 的检查点。检查点用 (epoch, block root) 两样东西来标,就是为了区分这种情况。
怎么判断
拿到一条链和一个 epoch 编号,找检查点分三步:
- 算出这个 epoch 的第一个 slot:epoch 编号乘以每 epoch 的 slot 数。
- 这个 slot 有块,它就是检查点。
- 没有块,沿这条分支往回找最近的块,用它当检查点,记作 (这个 epoch, 那个块的 root)。
课件那张检查点图(见课件例题例 4、例 5)按每 epoch 64 个 slot 画,取自 Gasper 论文的示例参数。主网是 32,答题按 32,兜底规则一样。
常见误解
以为首个 slot 为空时,这个 epoch 就没有检查点
检查点总会有。空了就往回取最近的块,代价是同一个块对应了两个 epoch 的检查点。
以为检查点只要写块就够了,不用写 epoch
同一个块可能当多个 epoch 的检查点,只写块分不清是哪一次。所以检查点是 (epoch, block root) 一对。
试一下
按每 epoch 32 slot,块落在 slot 0、40、90、100。epoch 1、2、3 的检查点各是哪个块?
epoch 1 首个 slot 是 32,为空,往回最近是 slot 0 的块。epoch 2 首个 slot 是 64,为空,往回最近是 slot 40 的块。epoch 3 首个 slot 是 96,为空,往回最近是 slot 90 的块。
2. FFG 投票:从哪到哪
它解决什么问题
链头票只说「我现在跟哪个块」,没法表达「我同意从这里到那里这一段历史」。FFG 需要一种能连起两个检查点的票,这样才能定义「一段历史被认可」,也才能定义包围投票这种可罚没的作恶。
从哪来(补充)
Casper FFG 由 Vitalik Buterin 和 Virgil Griffith 在 2017 年的论文《Casper the Friendly Finality Gadget》里提出。它叠在一条出块链上当「最终性工具」,不负责出块,只负责把历史敲定。justify、finalize 两步规则和 slashing 条件的原始定义都在这篇论文里。
出处:arXiv: Casper the Friendly Finality Gadget
直觉
一张 FFG 票是一对检查点 (source, target),可以画成一条从旧检查点指向新检查点的箭头。
source 是投票人眼中最近一个已认证的检查点,target 是当前 epoch 的检查点。每个 epoch 投一次,箭头一段一段往前接。
一步一步看
目标:看 FFG 票的 source 和 target 怎么填,箭头怎样一段段往前接。
检查点是 slot 0、32、64 三个块,slot 0 是创世块。
-
epoch 1 的投票人:最近的已认证检查点是创世块,当前 epoch 的检查点是 slot 32。他的 FFG 票是 0 → 32。
-
这张票和他的链头票装在同一份 attestation 里,一次广播。
-
等 32 被认证后,epoch 2 的投票人以 32 为 source,以 slot 64 为 target,投 32 → 64。
-
箭头一段接一段向前推进,这是正常投票,合法。
-
违规只有两种:同一个 target 投两张不同的票(双投),或者一张票的箭头把另一张整个包住(包围投票)。
怎么判断
拿到一张 FFG 票,判断它填得对不对:
- source 必须是一个已认证的检查点,不能随便挑。
- target 是投票时所在 epoch 的检查点。
- source 的 epoch 要早于 target 的 epoch,箭头只往前指。
拿到同一个人的两张 FFG 票,判断是否可罚没,按上一讲的规则。target 相同而内容不同是双投;两票 epoch 满足 s₁ < s₂ < t₂ < t₁ 是包围投票;只是一前一后往前推进,合法。
常见误解
以为 FFG 票一改就违规
FFG 票在后续 epoch 正常往前推进是合法的。违规只看双重投票和包围投票。
以为一段式的票也能定义包围投票
包围要比较两张票的起点和终点。只有一个检查点的票没有区间,谈不上谁包住谁。所以 FFG 票必须是两段式。
试一下
epoch 3 里,最近的已认证检查点是 epoch 1 的检查点。他的 FFG 票 source 和 target 各填什么?
source 填 epoch 1 的检查点,target 填 epoch 3 的检查点。source 不一定是紧挨着的上一个 epoch,填的是最近一个已认证的检查点。
3. justified 与 finalized:两步敲定
它解决什么问题
有了检查点和票,还要一条规则说清:票数够了,检查点进入什么状态;什么时候它前面的历史再也不能回滚。FFG 把这件事拆成两步。
从哪来(补充)
ethereum.org 的 Gasper 页面给出的规则是:检查点要拿到总质押 ETH 的三分之二支持才算 justified。它的下一个检查点也被 justified 时,它就升级为 finalized。
直觉
第一步是认证:一条从已认证检查点出发的链接,拿到 ≥ 2/3 活跃有效余额的支持,它的 target 就被认证。
第二步是敲定:A 已认证,相邻的下一个检查点 B 也通过 A → B 这条链接被认证,A 就被敲定,连同它之前的所有块。
一步一步看
目标:看 64 被认证的同时,32 为什么从 justified 升成 finalized。
检查点是 slot 0、32、64。
-
起点:创世块 0 按定义是 finalized;32 已经 justified。
-
epoch 2 的验证者投 32 → 64,这条链接拿到 ≥ 2/3 有效余额支持,64 变成 justified。
-
32 本身已认证,32 → 64 又是相邻 epoch 的超多数链接,于是 32 变成 finalized。
-
从一个检查点被认证到它被敲定,正常要再走一个 epoch。把这个过程画在一条完整的时间轴上:
怎么算
justified 的门槛:支持 A → B 链接的有效余额 ≥ 2/3 × 总活跃有效余额
意思是:把所有投了 A → B 这条链接的验证者的有效余额加起来,要达到全体活跃验证者有效余额总和的三分之二。按余额算,不按人数,也不是只算在线的人。
敲定的时间:正常参与时约 2 个 epoch,2 × 6.4 = 12.8 分钟。这是常见情况下的估计,参与度不够时会停住。
为什么要分两步:justify 只是获得认证,还不是最终承诺。在 FFG 安全假设下,出现两个冲突的 finalized 检查点,会暴露至少 1/3 权重的可罚没行为。两个 2/3 集合的交集至少是 2/3 + 2/3 − 1 = 1/3,这是直觉,完整证明还要靠合资格链接和投票限制。
常见误解
以为拿到 2/3 票就已经不可回滚了
拿到 2/3 只是 justified。要等下一个相邻检查点也被认证,前一个才 finalized。门槛按有效余额算,不按人数,也不只算在线者。
以为敲定一定在 12.8 分钟内发生
12.8 分钟是正常参与时的典型值。超过 1/3 有效余额离线,新检查点认证不了,最终性就停住。
试一下
总活跃有效余额是 900 份,支持 32 → 64 这条链接的有效余额是 590 份。64 会被认证吗?
门槛是 2/3 × 900 = 600 份。590 < 600,不够,64 不会被认证,32 也就不会因为这条链接被敲定。
4. 两种最终性:概率性与可追责
它解决什么问题
PoW 也有「确认」的说法,比特币常说等 6 个确认。这和以太坊的 finalized 是不是一回事?这一节把两种最终性放在一起比。
直觉
PoW 的确认是概率性的。攻击者可以偷偷挖一条更长的链来反超,后面的块越多,反超需要的算力越多,概率越低,但永远不为零。
以太坊的敲定是可追责的。要推翻一个已敲定的检查点,至少 1/3 权重的验证者得签下矛盾的票,这些签名本身就是证据,可以被罚没。
一步一步看
目标:对照两种最终性,看一个块要被推翻时各自要付出什么代价。
| 维度 | PoW 确认 | 以太坊 finalized |
|---|---|---|
| 「确定」的含义 | 概率性:等的块越多,被反超的概率越低,但永远不为零 | 可追责最终性:冲突最终化意味着至少 1/3 权重可被罚没(在安全假设下) |
| 典型等待 | 6 个确认约 60 分钟 | 约 2 个 epoch,12.8 分钟,非保证 |
| 成本承担方 | 攻击者要持续付出算力 | 符合罚没条件的签名证据可验证 |
- 先看问的是哪种链。PoW 链只能给出「被反超的概率有多低」。
- 再看以太坊的块处于哪个状态:只是在链头附近、已 justified、还是已 finalized。
- 已 finalized 的块,要回滚就得有至少 1/3 权重签下可罚没的票。
- 未 finalized 的链头附近的块,仍可能因 LMD GHOST 的选择变化被重组,这不会自动烧掉谁的质押。
怎么判断
拿到一句关于「最终性」的说法,判断它对不对:
- 它说的是 PoW 还是 PoS?PoW 的确认永远是概率性的,说「6 个确认后绝对安全」就错了。
- 它说的是 justified 还是 finalized?两者不是同义词,只有 finalized 才有可追责的保证。
- 它有没有说时间是保证?12.8 分钟是典型值,参与度不够时最终性会停住。
- 它有没有说「任何链头重组都会罚没 1/3」?这也错,可追责只针对已敲定的检查点被推翻的情况。
常见误解
以为 PoS 的最终性就是绝对不可回滚
可追责的意思是:回滚的代价是至少 1/3 权重的质押可被罚没。这是在安全假设下的经济保证,不是物理上的不可能。
以为最终性停住了,链也就停了
在线的 proposer 仍可能出块,链头仍在往前走,只是新的检查点认证不了。出块和最终化是两件事。
试一下
某个 epoch 里超过 1/3 的活跃有效余额离线,第一个 slot 有块。这个 epoch 的检查点会被 justified 吗?协议会立刻降低门槛吗?
在线部分不足 2/3,这个检查点认证不了,最终性停止推进。门槛不会立刻降低。长期无最终性才触发 inactivity leak,逐步扣减不活跃者的权重,在线部分的占比才慢慢回到 2/3 以上。
把它们串起来
FFG 只在检查点上做敲定。检查点是 (epoch, block root),正常取每个 epoch 第一个 slot 的块。那个 slot 空了,就往回取这条分支上最近的块,所以同一个块可能当两个 epoch 的检查点。
验证者每个 epoch 投一张 FFG 票 (source, target),从最近的已认证检查点指向当前的检查点。这张票和链头票装在同一份 attestation 里。两段式让包围投票有了定义,也就有了罚没的依据。
一条链接拿到 ≥ 2/3 活跃有效余额支持,target 就 justified。相邻的下一个检查点也被认证,前一个就 finalized。正常约 2 个 epoch,也就是 12.8 分钟;超过 1/3 离线时最终性会停住,长期停住才触发 inactivity leak。
PoW 的确认只能把被反超的概率压低,以太坊的敲定把回滚的代价写成了可罚没的签名证据。从这里往后,课程转向成员固定的许可链,计票方式会换一套。
课件里的坑
- [口径差异] p.28–29 那张图按一个 epoch 64 个 slot 画,p.23 正文和 p.30 都按 32 → 图取自 Gasper 论文的示例参数,主网是 32,考试答 32(p.28)
- [历史口径] p.31 的 32 ETH 是最低激活余额,0x02 类验证者有效余额上限已提高到 2048 ETH,不能一律按每人 32 ETH 数票(p.31)
- [适用条件] p.30 的「两步敲定」常被说成固定 12.8 分钟;这是正常参与时的典型值,参与度不够时最终性会停住(p.30)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先默写检查点的兜底规则和 justified、finalized 的判定;再在纸上画三个检查点,自己走一遍两步敲定;然后做课件例题和变式题;最后回查一个易错点:把 justified 当成 finalized。
必背
- checkpoint = (epoch, block root);首个 slot 为空时取该分支此前最近的块,同一块可对应不同 epoch 的检查点
- 课件 p.28–29 的图按每 epoch 64 slot 画,主网是 32,考试按 32 答,兜底规则不变
- FFG vote = (source, target) 两个检查点,是一条有向链接;两段式才能定义「包围投票」这种可罚没的作恶
- justified 要合资格链接取得 ≥ 2/3 活跃有效余额支持;正常相邻 A→B 超多数链接使已认证的 A finalized,通常约 12.8 分钟,非保证
- PoW 是概率性最终性,等得越久被反超的概率越低但不为零;以太坊是可追责最终性,冲突最终化会暴露至少 1/3 权重的可罚没行为
- 超过 1/3 有效余额离线时无法认证新检查点,最终性停止推进;长期无最终性才触发 inactivity leak,门槛不会立即降低
课件例题
例 4(课件 p.28):首个 slot 为空时的检查点
图里 epoch 2 的首个 slot 是 128,但 128 为空;epoch 3 的首个 slot 192 也为空,此前最近的块在 180。两个 epoch 的检查点各是哪个块?
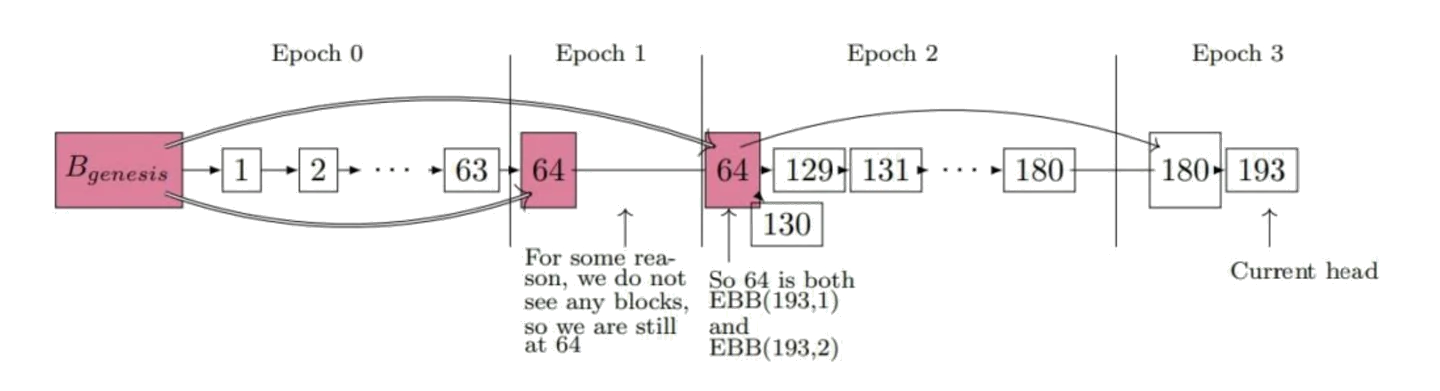
提示
首个 slot 空了,就沿这条分支往回找最近的块。注意这张图每 epoch 是 64 个 slot。
解答
epoch 2 取此前最近的块,即 slot 64 的块;epoch 3 取 slot 180 的块。这张图按每 epoch 64 slot 画,考试按主网 32 答,规则不变。
例 5(课件 p.29):epoch 1 的 FFG 票
epoch 1 里的验证者,FFG 票的 source 和 target 各填什么?
提示
source 是最近一个已认证的检查点,target 是本 epoch 的检查点。这张图每 epoch 是 64 个 slot。
解答
source 是此前的检查点,即创世块;target 是本 epoch 的检查点,即 slot 64 的块。
例 6(课件 p.30):两步敲定
见下方完整例题。
提示
先判断 64 的状态,再判断 32 的状态。
解答
64 → justified,32 → finalized,正常约 12.8 分钟,推导见完整例题。
完整例题
题面:按 32 slot 一个 epoch 的主网口径,slot 32 的检查点已 justified。slot 64 的块里收进了对 slot 32 的 attestation,从 32 到 64 的链接取得 ≥ 2/3 总活跃有效余额支持。slot 96 随后提出新块,里面含对 64 的 attestation。问:此时 64 和 32 各是什么状态?为什么要分两步?从 32 被认证到被敲定,正常情况下大约多久?
约定:「≥ 2/3」按有效余额算;32 和 64 是相邻 epoch 的检查点。
解法:
- 先看 64。链接从已 justified 的 32 出发,取得 ≥ 2/3 有效余额支持,所以 64 → justified。
- 再看 32。32 本身已 justified,32→64 又是相邻 epoch 的超多数链接,所以 32 → finalized,连同它之前所有块。
- 为什么分两步:justified 只是获得认证,还不是最终承诺。在 FFG 安全假设下,出现两个冲突的 finalized 检查点,会暴露至少 1/3 权重的可罚没行为,这才让回滚有代价。
- 时间:正常参与时约 2 个 epoch,2 × 6.4 = 12.8 分钟,不是定时保证。
要点:认证靠一次超多数,敲定靠下一个检查点接着拿到超多数(p.30)。
答题格式:分两行写「64:… → justified」「32:… → finalized」,再用一句话写为什么分两步,最后写出 2 × 6.4 = 12.8 的算式并注明非保证。
变式题(先自己做)
(1) 自编情境:某个 epoch 的第一个 slot 有块,但这个 epoch 里超过 1/3 的活跃有效余额对应验证者离线且未提供合资格投票。这个 epoch 的检查点会被 justified 吗?链会停在哪一步? (2) 改编自课件 p.28:按主网每 epoch 32 slot,块落在 slot 0、30、70、95、130。epoch 1 到 epoch 4 的检查点各是哪个块?哪个块当了两次检查点? (3) 自编情境:检查点 A、B、C 依次相邻。A 已 finalized,B 已 justified。C 这一轮只拿到 60% 的有效余额支持。A、B、C 各是什么状态?
提示
(1) 先回忆 justified 的票数门槛,再想凑不到门槛时协议是降门槛还是继续等。(2) 每个 epoch 先算第一个 slot,有块就用,没有就往回找。(3) 60% 和 2/3 比大小。
判分点与答案(非官方评分标准)
判分点:① (1) 写出 2/3 门槛和 inactivity leak 的触发条件;② (2) 每个 epoch 写出首个 slot 和取到的块;③ (3) 先判 C 再推 B。
(1) 在题设的有效余额权重下,在线部分不足 2/3,无法认证该新检查点、最终性停止推进。在线 proposer 仍可能出块,也可能空 slot。长期无最终性才触发 inactivity leak,逐步扣减不活跃权重;并非立即降低门槛(p.30 补充)。
(2) epoch 1 首个 slot 32 为空,往回取 slot 30。epoch 2 首个 slot 64 为空,往回取 slot 30。epoch 3 首个 slot 96 为空,往回取 slot 95。epoch 4 首个 slot 128 为空,往回取 slot 95。slot 30 和 slot 95 的块各当了两次检查点。
(3) 60% 低于 2/3,C 未被认证。B 仍是 justified,因为没有相邻的下一个检查点被认证,B 不会升到 finalized。A 保持 finalized。
闪卡自测
1. True or False: Finality may stop advancing even while blocks are still being proposed.
中文:仍有出块时,最终性也可能停住。
True. Block proposals do not guarantee a qualifying stake-weighted quorum for finality. 出块不等于最终化;票重不足就可能停。may 不是必然;通常约 12.8 分钟也不是保证期限(p.30 补充)。
2. 为什么 FFG 票要写成 (source, target) 两段,一段不行吗?
两段构成有向链接。source 要已 justified,target 由合资格超多数权重支持;包围条件比较两票 source/target 的 epoch 严格大小,不要求新票包旧票,也不要求分属两条链(p.29)。
3. 某个 epoch 的第一个 slot 是空的,检查点怎么定?会出现什么现象?
往前取最近的一个块当检查点。此时同一个块会同时担任多个 epoch 的检查点,比如 slot 128 空了,epoch 2 的检查点就是 slot 64 的块(p.28)。
4. justified 和 finalized 为什么要分两步?
justify 只是获得认证,不是最终承诺。在 FFG 安全假设下,出现冲突的 finalized 检查点会暴露至少 1/3 权重的可罚没行为,回滚因此有代价(p.30)。
5. 对比 PoW 和 PoS 的最终性:各是什么意思,典型等多久?
PoW 是概率性最终性,等的块越多被反超的概率越低,但永远不为零,6 个确认约 60 分钟。以太坊是可追责最终性,冲突最终化意味着至少 1/3 权重可被罚没,通常约 2 个 epoch = 12.8 分钟,不是保证(p.30)。
6. 2/3 的门槛按什么算?
按活跃验证者的有效余额总和算,不按人数,也不只算在线的人(p.30)。
下一讲
下一讲转到许可链上的共识,见 L06a。PoW 和 PoS 属于「成员不固定、用稀缺资源投票」那一支,接下来换到「成员固定、按节点数计票」那一支,核心参数从算力占比变成 n 与 f 的关系。带一个问题去听:finality 那个 2/3 门槛,和许可链里的 2f + 1 是不是同一件事?
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。