L07a-1 数字证书:网络上怎么证明「这把公钥是我的」
从公钥和签名讲起:CA 签证书担保公钥归属,信任链一级级往上验,CRL 管提前作废,收到证书要过四关。
一句话版
证书是 CA 签过字的「名字 + 公钥」对照条,拿着它,陌生人才肯相信你的公钥真是你的。
Fabric 里每个 peer、orderer、客户端和管理员的身份,都是这样一张证书。这一页先把通用的证书体系讲透,后面几页再看 Fabric 怎么用它。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| PKI | Public Key Infrastructure,公钥基础设施 | 一整套「怎么相信一把公钥属于谁」的技术和规矩 |
| CA | Certificate Authority,证书颁发机构 | 核实身份后给你签证书的机构 |
| 数字证书 | Digital Certificate,常见格式 X.509 | 写着名字和公钥、由 CA 签名的电子文件 |
| 信任链 | Chain of Trust | 终端证书一级级追到根证书的签发关系 |
| CRL | Certificate Revocation List,证书吊销列表 | CA 公布的「这些证书作废了」名单 |
| CPS | Certification Practice Statement,认证业务声明 | CA 公开写明自己怎么核验、出事谁负责的文件 |
一个类比:公证处盖章的介绍信
你去一家陌生公司办事,对方不认识你。你掏出一封介绍信,上面写着你的名字和你的印章样式,落款盖着市公证处的章。对方认得市公证处的章,于是相信这枚印章确实是你的。
这封介绍信就是证书。公证处就是 CA。你的印章样式就是公钥。
市公证处忙不过来,授权各区公证处代开介绍信。区公证处的授权书由市公证处盖章。对方拿到区公证处开的信,先认区章,再看区章的授权书上有没有市章。这一级级往上找,就是信任链。
有人的介绍信丢了,公证处会贴一张作废名单。谨慎的对方核完章,还会去看一眼名单。这就是 CRL。
类比在哪里失效:
- 现实里的章能仿刻,数字签名在私钥不泄露时伪造不出来
- 现实的对方靠肉眼认章,电脑是用签发者公钥做一次数学验证
- 现实的公证处按地域分级,PKI 的中间 CA 可以层层嵌套,一张证书背后可能隔着好几级
从零讲起
1. 先补一块:公钥、私钥和签名(补充)
它解决什么问题
证书里最关键的两样东西是公钥和签名。不懂这两样,后面的「验签」「信任链」都是空话。所以先花几分钟把它们讲清楚。
公钥密码解决的是「两个人没见过面,怎么确认一条消息真是对方发的」。
直觉
每个人有一对钥匙。私钥自己藏好,谁也不给。公钥可以到处发。
用私钥对一段数据算出一个签名,任何人拿公钥都能检查这个签名。检查通过,就说明签名的人手里有那把私钥,而且数据在签完之后没被改过。
这里有个前提:你手里那把公钥,确实是对方的。证书就是为这个前提服务的。
一步一步看
目标:跟着 CA 用 SK_au 给数据 m 签名、别人用 VK_au 验签,看出签名只有私钥持有者能做,m 改一个字就验不过。
用课件的记号:CA 的一对钥匙写作 VK_au(公钥,验证用)和 SK_au(私钥,签名用)。
- CA 生成一对钥匙,把 VK_au 公开给所有用户,SK_au 自己保管
- CA 要担保一段数据 m,就算出 Sig(SK_au; m),把签名附在 m 后面
- 收到 m 和签名的人,用 VK_au 做一次验证
- 验证通过,说明这个签名只能出自 SK_au 的持有者,而且 m 一个字都没改
- 有人把 m 改了一个字,第 3 步就会失败
| 动作 | 用哪把钥匙 | 谁能做 |
|---|---|---|
| 签名 | 私钥 SK_au | 只有持有者 |
| 验签 | 公钥 VK_au | 任何人 |
怎么判断
一个签名可信,要同时满足两条:
验签通过 + 公钥确实属于声称的那个人 = 这条消息可信
意思是:数学只保证「签名和这把公钥配得上」。这把公钥是谁的,数学管不了,要靠别的办法担保。下一个概念的证书,就是这个「别的办法」。
常见误解
误解:签名就是把数据加密了
签名不隐藏数据,m 本身照样是明文,谁都能读。签名只负责证明「谁签的」和「没被改过」。要让别人读不到内容,是另一件事,在 TLS 那一页会讲。
试一下
攻击者截下一段带签名的消息,把内容改了,签名原样留着。收方会发现吗?
会。收方用公钥验签时,签名对应的是原来的内容,和改过的内容对不上,验证失败。攻击者要重新签名就得有私钥,他没有。
2. 数字证书与 CA
它解决什么问题
上一个概念留了个问题:拿到一把公钥,凭什么信它属于你?
攻击者完全可以发一条「我是银行,公钥是 X」的消息,X 其实是他自己的公钥。证书就是为了堵这个口子。
从哪来(补充)
证书的标准格式叫 X.509,由国际电信联盟的标准化部门 ITU-T 制定,1988 年首次发布,最初是配合 X.500 目录标准用的。互联网上用的证书格式,由 IETF 的 PKIX 规范 RFC 5280 定义。出处:Wikipedia: X.509。
直觉
找一个大家都信的机构,让它核实你的身份,再用它的私钥对「你的名字 + 你的公钥」签名。
别人手里早就有这个机构的公钥。拿到你的证书,用机构的公钥验一下签名,验过就相信这把公钥是你的。这个机构就是 CA。
CA 给所有参与者发证书,也给它自己发。网页证书里绑的通常是域名。
一步一步看
目标:跟着 A 和 B 只靠共同认识的 CA 交换证书,看出 CA 的签名怎样让 B 相信 PU_A 真的属于 A。
以课件的证书申请协议为例,A 和 B 互不认识,只认识 CA。
- A 向 CA 发出申请,带上一个时间戳 T1
- CA 核实 A 的身份,然后签发 C_A = Sig(SK_au; [PU_A || ID_A || T1]),意思是「CA 担保 PU_A 属于 ID_A,签发时间 T1」
- B 用同样的流程拿到自己的证书 C_B
- A 把 C_A 发给 B,B 把 C_B 发给 A
- B 用早就知道的 VK_au 验 C_A 上的签名,验过就相信 PU_A 属于 A
- 从此 B 收到 A 签名的消息,就用 PU_A 去验
所以一张证书有四块:主体身份、主体公钥、CA 名称、CA 对前三项的签名。
X.509 把这四块展开成更细的字段:
| 字段 | 含义 |
|---|---|
| Version | 版本,常见的是 V3 |
| Serial Number | 序列号,在同一个签发 CA 里唯一 |
| Signature Algorithm | 签名算法,如 sha256RSA |
| Issuer | 签发者的名字 |
| Validity | 有效期起止 |
| Subject | 持有者的名字 |
| Subject Public Key Info | 持有者公钥和它的算法 |
怎么判断
CA 签名担保两件事:
CA 签名验得过 = 证书里的公钥属于 Subject 写的那个人 + 证书内容没被改过
意思是:证书上的任何一个字被改动,签名都会验不过。所以攻击者既改不了名字,也换不了公钥。
那 CA 本身凭什么可信?有三条:有明确且严格执行的身份核验流程,用安全的系统运作,承担足够的责任。CA 会公开一份 CPS,写明这些政策和责任,香港邮政电子证书就有自己的 CPS。
常见误解
误解:证书里装着私钥
证书是公开的,谁都可以看、可以转发,里面只有公钥。私钥一直留在持有者自己手里,签名时才用。拿到别人的证书冒充不了别人,因为你做不出对应私钥的签名。
试一下
证书为什么一定要有 CA 的签名?去掉签名只留「名字 + 公钥」会怎样?
没有签名,谁都能写一张「我是银行,公钥是 X」的条子,X 其实是攻击者的公钥。CA 签名有两个作用:担保这把公钥确实属于这个名字,同时保证内容没被改过。
3. 信任链
它解决什么问题
全世界的网站、设备、用户加起来,要发的证书数以亿计。一家根 CA 不可能亲自签每一张。
而且根 CA 的私钥最要紧,天天拿出来签证书,泄露的风险太大。信任链解决的是「签发工作怎么分出去,同时不丢掉信任」。
直觉
根 CA 先给几家中间 CA 签证书,等于授权它们代签。中间 CA 再给网站和用户签终端证书。
验证时反过来走:终端证书由谁签,就拿谁的证书里的公钥去验;一直追到根为止。
根证书没有上一级,只能自己签自己。它的可信度来自一件事:它事先就装在你的系统或浏览器的信任列表里。
一步一步看
目标:从 learn.polyu.edu.hk 的终端证书一级级验到根证书,看出每一级用谁的公钥验谁的签名,链在哪里算通。
浏览器打开 learn.polyu.edu.hk,拿到它的证书后:
- 看终端证书的 Issuer 字段,写的是 Symantec Class 3 Secure Server CA - G4,一家中间 CA
- 找到这家中间 CA 的证书,取出里面的公钥
- 用这把公钥验终端证书的签名,验过说明终端证书确实是它签的、内容没改
- 看中间 CA 证书的 Issuer,找到上一级的根证书
- 用根证书里的公钥验中间 CA 证书的签名
- 根证书的 Subject 和 Issuer 是同一个名字,是自签名;查它在不在本地信任列表里
- 在列表里,整条链就通了
怎么算
课件给的签名公式:
signature = Sign_issuer(Hash(cert_owner))
意思是:签发者不直接对整张证书签名,先对持有者证书的内容求哈希,再用签发者自己的私钥对哈希签名。验证时用签发者证书里的公钥。
把三张证书的关系列成表:
| 证书 | 被谁签 | 用哪把公钥验 |
|---|---|---|
| 终端证书 | 中间 CA 的私钥 | 中间 CA 证书里的公钥 |
| 中间 CA 证书 | 根 CA 的私钥 | 根证书里的公钥 |
| 根证书 | 根 CA 自己的私钥 | 根证书自己的公钥 |
常见误解
误解:根证书自签名,所以最不可信
自签名只说明它上面没有更高一级。它可信的原因是它被预装进了你的信任列表,相当于你事先就认了它。正因为根是整条链的锚点,根 CA 的私钥保护得最严,平时尽量不直接签终端证书。
试一下
终端证书的签名验过了,但它的中间 CA 证书找不到上一级,也不在你的信任列表里。这张证书能信吗?
不能。签名验过只说明「这张证书确实是那个中间 CA 签的」。那个中间 CA 本身可不可信,要靠它的证书一路追到你信任的根。链断了,就等于不认识担保人。
4. 吊销列表和验证四关
它解决什么问题
证书有有效期,但有时候还没到期就不该再用了。比如私钥被偷,或者持有者离开了组织。
证书早就被复制到各处,CA 收不回来。吊销解决的是「怎么让大家知道这张证书作废了」。
直觉
CA 把作废证书的序列号列成一张名单公布出来,这就是 CRL。课件的比喻是被盗信用卡清单:店员收卡前,先看一眼这张卡在不在清单上。
第三方验证别人身份时,要先查签发 CA 的 CRL,确认证书没上名单。
一步一步看
目标:按签名、信任链、有效期、CRL 四关逐一检查一张证书,看出任何一关不过都要拒绝。
收到一张证书,按顺序过四关:
- 签名:用签发者证书里的公钥验得过,说明是它签的、没被改
- 信任链:一级级往上,能追到本地信任列表里的根
- 有效期:当前时间落在 Validity 的起止之间
- CRL:序列号不在签发 CA 的吊销名单上
- 四关都过,才相信证书里的公钥属于 Subject;任何一关不过就拒绝
怎么判断
证书可信 = 签名通过 ∧ 链通到受信根 ∧ 在有效期内 ∧ 不在 CRL 上
意思是:四个条件是「并且」关系,缺一个都不行。有效期只是上限,CA 随时可以提前吊销,所以查完日期还得查名单。
课件的 PKI 图里,CA 旁边有一个红框,就是 CRL,里面列着五张被吊销的证书。
常见误解
误解:证书到期前一直有效
有效期只是上限。CA 随时可以提前吊销。完整的验证要同时看签名、信任链、有效期和 CRL,少查哪一关都可能放进一张作废的证书。
试一下
为什么吊销要靠 CA 公布名单,不能直接去把那张证书「删掉」?
证书是公开文件,早就被复制到各处,CA 收不回来。CA 能控制的只有自己公布的信息,所以只能告诉大家「这个序列号作废了」,靠验证方自己去查。
把它们串起来
把四个概念连起来,就是「陌生人之间怎么相信一把公钥」的完整过程。
签名提供了数学工具:私钥签,公钥验。但它留了一个前提,公钥得真是对方的。
证书补上这个前提。CA 核实身份后,把名字和公钥绑在一起签名,这套体系合起来叫 PKI,四个要素是数字证书、公私钥、CA 和 CRL。
信任链让签发工作能分出去。根 CA 授权中间 CA,中间 CA 再签终端证书,验证时一级级追回到预装的根。
CRL 管提前作废。收到证书要过四关:签名、信任链、有效期、CRL。
拿到可信的公钥之后,就能验对方的签名,也能在 TLS 握手里确认对面的服务器是真的。Fabric 把这一套原样搬进了许可链:身份决定一个参与者能访问什么、能做什么。
课件里的坑
- [读图提醒] p.9 证书申请协议里,C_A = Sig(SK_au; [PU_A || ID_A || T1]),B 的那条却写成 [PU_B || Request || T2]。按对称写法应为 [PU_B || ID_B || T2],证书里装的是 B 的身份,不是请求本身(p.9)
- [过时] p.17 把 Symantec、Geotrust 列为根 CA 的例子。Symantec 的网站证书业务后来卖给了 DigiCert,旧 Symantec 根证书已不被主流浏览器信任,GeoTrust 现在是 DigiCert 旗下品牌。只当历史例子看(p.17)
课后 10 分钟
这 10 分钟怎么用:先默写证书的四个组成和 X.509 的七个字段;再画三张证书的信任链,标出每个签名用谁的公钥验;最后做变式题,练「卡在哪一关」的判断。
必背
- PKI 四要素:数字证书、公私钥、CA、CRL;证书把持有者身份和公钥绑在一起,CA 对这组数据签名担保
- X.509 主要字段:Version、Serial Number(同一 CA 内唯一)、签名算法、Issuer、Validity、Subject、Subject 公钥信息
- 信任链:终端证书 ← 中间 CA ← 根 CA,每级用签发者证书里的公钥验签,根证书自签名、须预装在本地信任列表
- 验证一张证书要过四关:签名验得过、信任链通到受信根、在有效期内、不在签发 CA 的 CRL 上
- CA 可信靠三条:严格执行的身份核验流程、安全的系统、足够的责任承担;CA 用 CPS 公布政策和责任
课件例题
例 1(课件 p.9):A 和 B 怎么靠 CA 交换公钥
CA 的签名密钥对是 (VK_au, SK_au),所有用户都知道 VK_au。A 发 Request || T1,拿回 C_A;B 发 Request || T2,拿回 C_B;然后两人互换证书。B 收到 C_A 后要做什么?T1、T2 起什么作用?
提示
B 手里唯一事先就有的东西是 VK_au。
解答
B 用 VK_au 验 C_A 上的签名。C_A 是 CA 用 SK_au 对 [PU_A || ID_A || T1] 的签名,验过就说明 CA 担保了「PU_A 属于 ID_A」。B 不需要事先认识 A,只要信 CA。T1、T2 是时间戳,给证书打上签发时间,方便判断新旧,防止有人拿旧证书冒充。
例 2(课件 p.14):读 learn.polyu.edu.hk 的证书
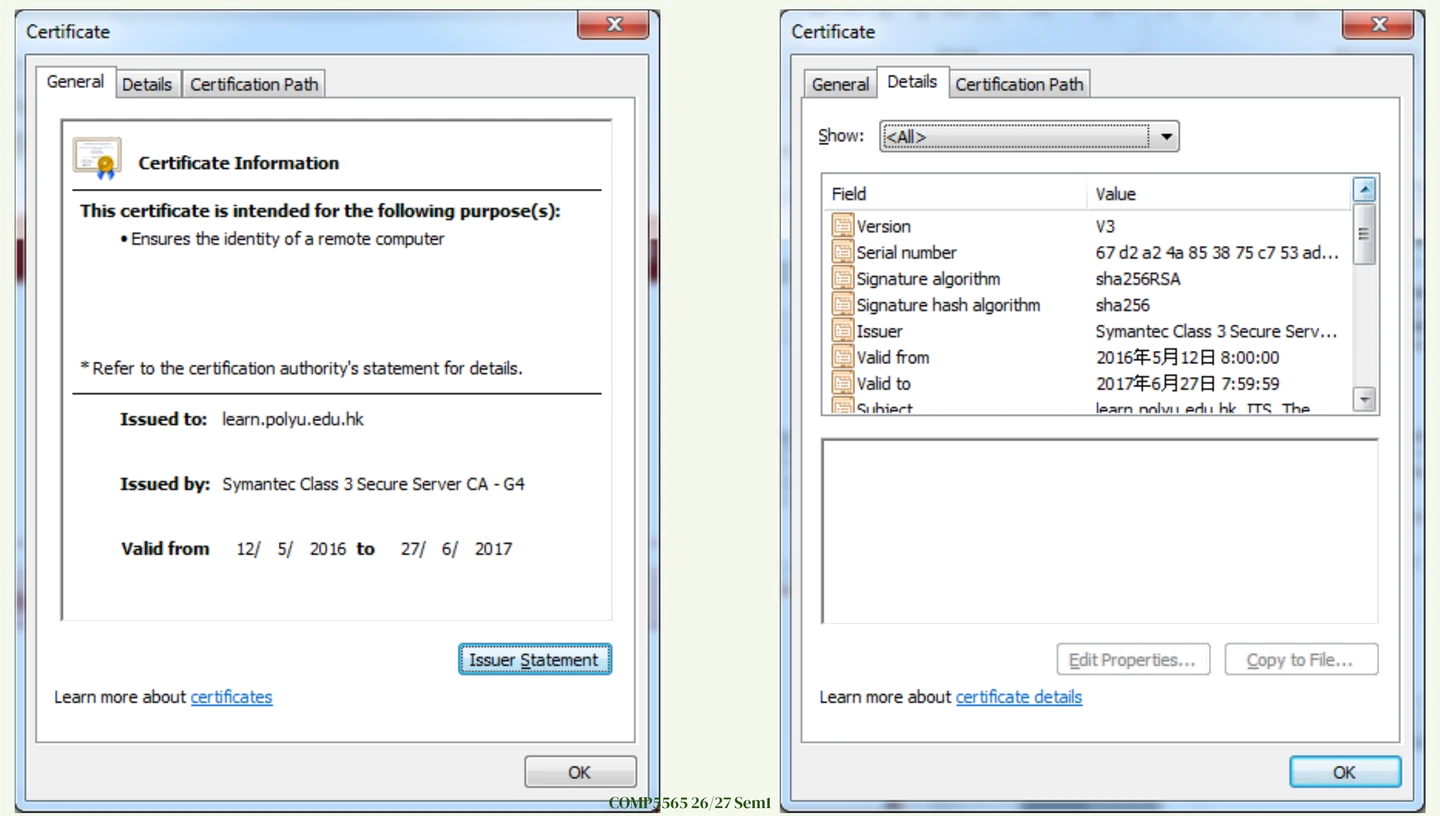
对照 X.509 字段,读出这张证书的主体、签发者、有效期、版本和签名算法。今天还能用吗?
提示
General 页看主体和有效期,Details 页看版本、序列号和算法。
解答
主体是 learn.polyu.edu.hk。签发者是 Symantec Class 3 Secure Server CA - G4,一家中间 CA。有效期 2016 年 5 月 12 日 8:00:00 到 2017 年 6 月 27 日 7:59:59,约 13 个月。版本 V3。签名算法 sha256RSA,即先用 SHA-256 求哈希,再用 RSA 签名。序列号 67 d2 a2 4a 85 38 75 c7 53 ad 开头。它早已过期,浏览器会报警。
例 3(课件 p.18):信任链逐级验证
见下方完整例题。
完整例题
题面:按课件的三张证书图验证一条信任链。终端证书的 Issuer 写着某中间 CA;中间 CA 证书的 Issuer 写着某根 CA;根证书的 Subject 和 Issuer 都是这个根 CA。写出验证步骤,并说明每一步用的是哪把公钥。
约定:「验 X 的签名」指用某把公钥检查 X 上的签名;签名对象是证书内容的哈希。
解法:
- 看终端证书的 Issuer 字段,找到那张中间 CA 证书
- 取出中间 CA 证书里的公钥,验终端证书的签名。签名 = 中间 CA 私钥签(终端证书内容的哈希),验过说明内容没改、确实是这个中间 CA 签的
- 看中间 CA 证书的 Issuer,找到根证书
- 用根证书里的公钥验中间 CA 证书的签名
- 根证书 Subject 和 Issuer 相同,是自签名。用它自己的公钥验自己,只能说明它没被改过;它可不可信,取决于它在不在本地信任列表里
- 在列表里,链就通了。再逐张看有效期,并查各签发 CA 的 CRL,全部通过才接受终端证书
要点:每一级都用「上一级证书里的公钥」验「这一级的签名」,最后落到一个你事先就信的根上。
答题格式:按「找签发者 → 取公钥 → 验签名」三拍写每一级,最后单列根证书靠信任列表、有效期和 CRL 两句。
变式题
(1) 链上各签名都验得过,但根证书不在你的信任列表里。终端证书能接受吗?卡在哪一关?
(2) 链完整、根受信、在有效期内,但中间 CA 证书的序列号出现在根 CA 的 CRL 上。终端证书能接受吗?
(3) 有人把终端证书的 Subject 改成了别的域名,其他不动。会在哪一关被发现?
提示
对照四关:签名、信任链、有效期、CRL。
判分点与答案(非官方评分标准)
(1) 不能,卡在信任链:没有落到受信的根,等于不认识最终担保人。(2) 不能,卡在 CRL:中间 CA 被吊销,它签过的证书都不该再信。(3) 卡在签名:Subject 被改,内容的哈希变了,用中间 CA 公钥验签会失败。判分点:三问各答出「哪一关」即算对,只答「不能」不算。
闪卡自测
1. PKI 有哪四个要素?
数字证书、公私钥、CA、CRL(p.5)。
2. 一张证书由哪四部分组成?
主体身份信息、主体公钥、CA 名称、CA 对前三项的数字签名(p.11)。
3. X.509 是谁定的?
ITU-T,联合国下属的标准组织(p.13)。
4. 序列号在什么范围内唯一?
在同一个签发 CA 内唯一(p.13)。
5. 为什么要有中间 CA?
根 CA 要给数以亿计的用户发证书,把签发工作交给中间 CA,形成信任链(p.17)。
6. 用户凭什么信一家 CA?
严格的身份核验流程、安全的系统、足够的责任承担;CA 会公布 CPS 写明政策,例如 Hongkong Post e-Cert CPS(p.16)。
7. CRL 像什么?什么时候查?
像被盗信用卡清单。验证别人身份时先查签发 CA 的 CRL(p.58)。
8. CA 给自己发证书吗?
发。CA 给所有参与者签发证书,也包括它自己(p.7)。
9. sha256RSA 是什么意思?
先用 SHA-256 对证书内容求哈希,再用 RSA 私钥对哈希签名(p.14)。
10. 网页证书通常绑定的是什么?
域名。课件举的例子是 endorser1.tracking-app.company.com(p.8)。
下一讲
L07a-2 TCP/IP 与 TLS:证书在网络通信里怎么用,从协议分层讲到 TLS 握手。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。