L05e 签名与重放:盖了章的支票能兑几次
链下签名怎么构造、谁才是签名人,同一份签名为什么能被反复使用,合约要怎样用已用记录、nonce 和本链 chainid 把它挡住。
一句话版
签名只证明「这个人签过这段内容」,至于这份授权能用几次、能在哪条链用,要合约自己记账、自己核对。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| 哈希 | hash | 把任意数据压成固定长度的「指纹」,改一位指纹全变 |
| 签名 | signature | 用私钥给一段消息盖章,别人用地址就能核对 |
| ECDSA | 椭圆曲线数字签名算法 | 以太坊用的签名算法 |
| ecrecover | 恢复签名人 | 合约里从签名反推出签名人地址的函数 |
| 重放 | replay | 把用过的签名再交一次,骗合约再执行一遍 |
| nonce | number used once,一次性编号 | 用过一次就作废的序号 |
| chainid | 链编号 | 区分不同 EVM 链的数字 |
一个类比:盖了章的支票能兑几次
老板在一张支票上盖章:「给小王 100 块」。银行核对印章没问题,就把钱付了。
问题在于,银行只核印章,不登记支票号。小王拿同一张支票再来一次,印章还是真的,银行又付了一次。这就是普通重放。他再拿去另一家分行,那家的账本和这家互不相通,也付了。这就是跨链重放。
补救有两种。一种是银行登记「这张支票兑过了」。另一种是在支票上印编号和开户行,银行每兑一张就把编号作废,并核对开户行是不是自己。
印编号本身不算数。银行得真的去核编号、核开户行,支票才只能兑一次。
类比在哪里失效:
- 现实支票上的印章可以伪造。链上 ECDSA 签名在私钥不泄露的前提下伪造不了,所以链上的风险集中在「真签名被反复用」。
- 现实银行有总账可以事后追回。链上交易一旦执行就没法撤销,漏了检查只能事后补合约。
从零讲起
1. 哈希与签名(补充)
它解决什么问题
签名的第一步就是哈希,合约验签也要先算哈希。不知道哈希和签名各自保证什么,后面「谁是签名人」「为什么能重放」都无从谈起。
从哪来(补充)
以太坊用的哈希是 Keccak-256。Keccak 由 Guido Bertoni、Joan Daemen、Michaël Peeters、Gilles Van Assche 设计,2012 年赢得 NIST 的哈希竞赛,2015 年标准化为 SHA-3(Wikipedia: SHA-3)。以太坊用的 Keccak-256 基于第 3 轮提交版本,填充规则和最终的 SHA-3 标准不同。
直觉
哈希像指纹:同样的数据永远得到同样的指纹,数据改一个字节指纹就面目全非,而且从指纹倒推不出原数据。
签名像只有你能盖的章。你用私钥对一段消息的哈希盖章,任何人都能用你的地址核对这个章是不是你盖的,但没有私钥谁也盖不出来。
一步一步看
目标:从批准一件事到合约验签走完一遍,看出哈希和签名合起来给了哪三样保证。
-
你要批准一件事,比如「允许这个地址 mint tokenId 0」。
-
把这件事的数据算成哈希,得到 32 字节的指纹。
-
用私钥对指纹签名,得到一串签名数据。
-
合约拿到「消息 + 签名」,自己重新算一遍哈希,再用
ecrecover从签名里恢复出签名人地址。 -
恢复出的地址和合约里存的授权人一致,验签通过。这一步给了三样保证:
作用 英文 一句人话 身份认证 Identity authentication 确实是这个私钥的主人签的 不可抵赖 Non-repudiation 签了就赖不掉 完整性 Integrity 内容在传输中没被改过
怎么判断
遇到「签名能保证什么」的问题,对照上面三样逐个问:
- 能不能确认是谁签的?能,身份认证。
- 签名人事后能不能否认?不能,不可抵赖。
- 内容被改了能不能发现?能,完整性。
意思是:三样保证全都关于「签名这个动作本身」。它们都不回答「这份签名之前有没有被用过」,后面的重放就出在这个空档。
常见误解
以为签名能证明授权是新的、没被用过
签名只证明内容被签过。同一份签名可以被验证无数次,每次都通过。授权有没有用过,要合约自己记录。
试一下
有人截获了一份签名,把消息里的 amount 从 100 改成 1000 再提交。验签会通过吗?对应三样保证里的哪一样?
不会。改了消息,合约重算的哈希就变了,恢复出的地址不再是原签名人,验签失败。这是完整性。
2. 签名三步
它解决什么问题
签名要在链下做,再拿到链上验。链下和链上必须对「到底签了什么」算出完全一样的哈希,所以构造步骤是固定的。
从哪来(补充)
第二步的前缀来自 EIP-191,由 Martin Holst Swende 和 Nick Johnson 在 2016 年提出。标准里版本字节 0x45(字母 E)对应的格式,就是 personal_sign 用的这一种。
直觉
第一步把要批准的数据打成一个哈希。第二步给它套上「这是以太坊签名消息」的前缀再哈希一次,这样签出来的东西不会被当成一笔真实交易去执行,用户不会误签恶意交易。第三步才真正用私钥签。
一步一步看
目标:按打包哈希、加前缀再哈希、签名三步构造一份签名,看出合约验签为什么要照同样两步重算哈希。
-
打包哈希:
keccak256(abi.encodePacked(_account, _tokenId)),得到bytes32的消息哈希。 -
加前缀再哈希:
keccak256(abi.encodePacked("\x19Ethereum Signed Message:\n32", hash))。前缀里的 32 表示后面的消息长 32 字节。 -
签名:浏览器里调
ethereum.request({ method: "personal_sign", params: [account, hash] });服务端用 Web3.py 依次solidity_keccak、encode_defunct、account.sign_message。
-
合约验签时用同样的第一、二步重算哈希,再用
ecrecover恢复签名人。
怎么判断
拿到一段签名代码,问第二步由谁做:
- 用钱包的
personal_sign:钱包自动加前缀再哈希,交给它的是第一步的结果。 - 服务端用
encode_defunct:这个函数负责加前缀,也是交第一步的结果给它。
意思是:第二步只能做一次。自己先加了前缀,又交给 personal_sign 再加一次,链上合约重算的哈希就对不上,验签失败。
常见误解
以为前缀里的 32 是某种版本号
32 是后面消息的字节长度。第一步得到的哈希是 bytes32,正好 32 字节。
以为加了 EIP-191 前缀,签名就绑定在以太坊主网上
前缀只说明「这是以太坊签名消息」这种格式,里面没有链编号。所有 EVM 链用的都是同一个前缀。
试一下
前端先自己算了带前缀的哈希,再把它交给 personal_sign 签名;合约按标准两步重算后验签。会通过吗?
不会。personal_sign 又加了一次前缀,实际签的是「前缀套前缀」的哈希,和合约重算的不一样,恢复出的地址对不上。
3. 谁是签名人
它解决什么问题
签名里同时出现「消息内容里的地址」和「签名用的私钥」,很容易把二者当成一回事。合约里存的授权人填错,所有签名都验不过;看错签名人,就会误判谁批准了什么。
直觉
消息里的地址说的是「批准了什么」,比如「允许这个地址 mint」。签名人是谁,只由盖章用的那把私钥决定。合约不看消息里写了谁,它用 ecrecover 从签名本身恢复出签名人。
一步一步看
目标:拆开课件 Web3.py 代码里的两个地址,看出 ecrecover 恢复出的是私钥对应的地址,不是消息里写的那个。
-
课件的 Web3.py 代码里有一个
address = 0x5B38…ddC4,还有一个private_key。 -
待签消息是
solidity_keccak(['address','uint256'], [address, 0]),意思是「允许0x5B38…ddC4mint tokenId 0」。 -
签名用的是
private_key。从它推出的地址是0xe16C1623c1AA7D919cd2241d8b36d9E79C1Be2A2。 -
按页上代码算出的消息哈希是
0x1bf2c0ce…ac378c,签名恢复出的地址就是0xe16C…E2A2。
-
所以合约里存的 signer 必须是
0xe16C…E2A2。拿这份签名去对0x5B38…ddC4验签会失败。
怎么判断
看到一段签名代码,分两列:
- 消息内容里有哪些值?它们是被批准的事项。
- 签名用的是哪把私钥?它推出的地址才是签名人。
意思是:签名人和消息里的地址可以完全无关。白名单 mint 的常见做法就是项目方一把私钥给许多用户地址分别签名。
常见误解
以为消息里写了谁的地址,谁就是签名人
消息内容只是「批准了什么」。签名人由私钥决定,要靠 ecrecover 恢复。
试一下
项目方用同一把私钥给 Alice 和 Bob 各签了一份「允许你 mint」。两份签名恢复出的签名人一样吗?
一样,都是项目方私钥对应的地址。两份签名的消息内容不同,一份写 Alice,一份写 Bob。
4. 两种重放
它解决什么问题
签名能被验证无数次。只要合约不记账,一份本该用一次的授权就能被反复兑现,或者被拿到别的链上兑现。
直觉
普通重放:同一份签名在同一条链上交第二次、第三次,每次验签都过。跨链重放:同一个合约部署在两条 EVM 链上,消息里没写链编号,为 A 链签的名在 B 链上算出的哈希一模一样,照样过。
一步一步看
目标:把同一份签名连交三次、再拿到另一条链上交,看出合约不记账时一份授权怎样被反复兑现。
-
反例合约验签通过就 mint,没有任何地方记录签名用过:
function badMint(address to, uint amount, bytes memory signature) public { bytes32 _msgHash = toEthSignedMessageHash(keccak256(abi.encodePacked(to, amount))); require(verify(_msgHash, signature), "Invalid Signer!"); _mint(to, amount); } -
签名人签了一次
to, amount=100。第一次提交,验签通过,余额 100。 -
同一份签名再交一次,合约重算的哈希一样,验签通过,余额 200。
-
再交一次,余额 300。
-
同一合约在另一条链上也部署了。消息里只有
to和amount,签名拿过去照样有效。
怎么判断
拿到一个验签函数,问两件事:
- 签名用过之后,合约有没有记下来、下次有没有查?没有就有普通重放。
- 待签消息里有没有链编号,合约有没有用本链编号核对?没有就有跨链重放。
意思是:两种重放对应两个缺口。一个是合约没记账,一个是签名没绑定在哪条链上。
常见误解
以为签名验得过,就说明这份授权还没用过
验签只看内容和签名人对不对得上。同一份签名每次都对得上,所以每次都过。
试一下
badMint 的消息里加上了 chainid,但合约仍然不记录已用签名。跨链重放和普通重放各还在不在?
跨链重放没了(前提是合约用本链编号重算哈希),普通重放还在:同一条链上同一份签名照样能反复交。
5. 两招防护
它解决什么问题
两种重放对应两个缺口,课件给出两招来补。两招都要合约真的去检查,只把字段写进消息不够。
直觉
第一招是记账:用一个 mapping 记下用过的签名,比如 mintedAddress。成功使用后写进去,下次提交先查。
第二招是给签名打上编号和链编号:消息里放递增的 nonce 和 chainid。合约在链上存着每个签名人当前的 nonce,核对消息里的 nonce 有效,用过就加一;chainid 用本链的 block.chainid 来重建哈希,不信调用者传进来的参数。
一步一步看
目标:带着 nonce 和 chainid 再提交同一份签名,看出重复提交和换链提交为什么都会因哈希对不上被拒。
-
合约存
mapping(address => uint256) nonces。签名人当前 nonce 是 0。 -
签名人签
to, amount=100, nonce=0, chainid=1。 -
第一次提交:合约用
block.chainid和nonces[signer]重建哈希,验签通过,执行 mint,然后nonces[signer] += 1。 -
第二次提交同一份签名:现在
nonces[signer]是 1,重建的哈希对不上,被拒。
-
拿到另一条链上提交:那条链的
block.chainid不是 1,重建的哈希对不上,被拒。
怎么判断
逐项核对合约写法:
| 合约写法 | 结果 |
|---|---|
| 消息带 nonce,但合约不核对、不消费 | 连交 3 次全部成功,余额 100 → 200 → 300 |
| 核对 nonce 等于链上记录,成功后加一 | 第 1 次成功,第 2、3 次被拒 |
| 有 nonce 检查,但 chainid 取自调用参数 | 链 1 成功后,拿到链 5 再交(参数填 1)仍成功 |
| 用本链 block.chainid 重建哈希 | 链 5 上验签失败,被拒 |
意思是:字段写进消息只是第一步。nonce 要核对并消费,chainid 要从本链读,缺一样就留一个口子。两条链各有一份 nonce 记录,互不同步,所以 nonce 防不了跨链,chainid 才能防。
常见误解
以为第一招只要记录就行
只记录不检查,或者检查了却不在成功时写入,都挡不住重放。记录和检查必须配对。
以为把 chainid 当参数传进来再核对也一样
参数由调用者填,攻击者在链 5 上照样填 1,重建出的哈希就和签名对得上。必须用合约自己读到的 block.chainid。
试一下
合约用 mintedAddress 记录已用签名,每次提交前都查,但成功 mint 后忘了把这份签名写进去。同一签名交第二次会怎样?
照样成功。记录里永远查不到它,检查形同虚设。记录和检查必须配对:成功使用后写入,下次提交先查。
6. EIP-712:让人看得懂自己在签什么
它解决什么问题
前面签的是一个 bytes32 哈希,钱包只能显示一串十六进制,用户看不出自己在批准什么、在哪个平台、有效多久。复杂数据也没法读。EIP-712 把待签内容变成有类型、有字段名的结构化数据。
从哪来(补充)
EIP-712 由 Remco Bloemen、Leonid Logvinov、Jacob Evans 在 2017 年提出。它的摘要原文写明:It does not include replay protection。
直觉
签名时钱包把每个字段名和值摆给用户看,比如「to:某地址,amount:100,nonce:0」。签名里还带一个「域」,写明是哪个应用、哪条链、哪个合约,签名就被绑在那里。
它管的是签什么、怎么签、绑在哪个域,没管「只能用一次」。nonce 照样要由应用放进消息、由合约核对和消费。
一步一步看
目标:跟着一笔 EIP-712 签名从定义结构、定义域到合约核对,看出用户能看清自己签了什么,nonce 仍要合约自己管。
-
应用定义消息结构,比如
Mint(address to, uint256 amount, uint256 nonce)。 -
应用定义域,里面可以写应用名、
chainId、verifyingContract(验证合约的地址)。 -
钱包把结构化内容逐个字段展示给用户,用户看清后签名。
-
合约用本链 chainid 和自身地址计算域分隔值,再核对签名。
-
合约另外核对并消费 nonce。这一步是应用自己做的,标准不管。
优势 一句人话 Human-readable 钱包清楚展示用户在签什么 Secure 攻击者更难偷偷改隐藏字段 Structured data 支持 address、uint256、string 等类型字段 Interoperable 钱包、Ethers.js、Web3.js 和大量 DeFi 支持 Foundation of meta-transactions gasless 交易依赖它
怎么判断
有人说「用了 EIP-712 就不怕重放」,按两问拆开:
- 域里有没有 chainId 和合约地址,合约有没有用本链值核对?有,跨链重放被挡住。
- 消息里有没有 nonce,合约有没有核对并消费?有,普通重放被挡住。
意思是:EIP-712 提供了绑定域的机制,防普通重放仍要靠应用自己的 nonce。两问都答「有」,这句话才成立。
常见误解
以为 EIP-712 自带重放保护
标准摘要原文写明它不含重放保护。同一签名消息出现两次怎么处理,由应用自己实现。
试一下
一个应用用了 EIP-712,域里写了 chainId 和合约地址,消息里没有 nonce。同一条链上同一份签名能交两次吗?
能。域把签名绑在这条链的这个合约上,防的是跨链;同链上没有 nonce 或已用记录,普通重放照样成立。
把它们串起来
签名靠哈希和私钥,给出三样保证:确实是这个人签的、签了赖不掉、内容没被改过。构造有固定三步:打包哈希、加 EIP-191 前缀再哈希、用钱包或私钥签。签名人由私钥决定,消息里写的地址只是被批准的内容。
三样保证里没有一样回答「这份签名用过没有」。合约不记账,同一份签名就能在同一条链上反复兑现,或者拿到另一条链上兑现。
补法是两招:记录已用签名,或者把 nonce 和 chainid 放进消息,由合约核对并消费 nonce、用本链编号重建哈希。EIP-712 让用户看得懂自己在签什么,并把签名绑在指定的链和合约上,但「只能用一次」仍要应用自己做。
课件里的坑
- [读图提醒] p.59 页上的
private_key和address不是一对:address只是待签消息的内容,真正的签名人由私钥推出(p.59) - [适用条件] p.62 第 2 招只把 nonce 和 chainid 写进消息还不够,合约要核对并消费 nonce、用本链
block.chainid重建哈希,否则同一签名照样能反复用(p.62) - [适用条件] p.63 “Includes a nonce… verified by the contract” 是使用 EIP-712 的应用的常见做法;EIP-712 标准本身只管结构化签名与域分隔,不含重放保护(p.63)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先默写签名三步,说清第二步由谁做;再说出 p.59 的签名人是谁、为什么不是消息里的地址;最后按「合约写法 → 结果」把四行对照表复述一遍。
必背
- 签名三步:abi.encodePacked 后 keccak256 打消息 → EIP-191 前缀「\x19Ethereum Signed Message:\n32」再哈希 → 钱包 personal_sign 或私钥签;重放分普通与跨链,防护是记录已用签名,或把 nonce 与 chainid 打进待签消息,前提是合约核对 nonce 未用过、成功后消费并用本链 chainid 核对(签名有效 ≠ 授权未用过);EIP-712 提供结构化、人类可读的域分隔签名,本身不含重放保护。
- ECDSA 签名三作用:身份认证(Identity authentication)、不可抵赖(Non-repudiation)、完整性(Integrity)。
- 签名人由签名用的私钥决定,合约用 ecrecover 从签名恢复出地址;消息里写的地址只是被授权的内容。
- 重放分两类:普通重放是同一签名在同一条链上反复使用,跨链重放是为 A 链签的名拿到 B 链再用。
- EIP-191 前缀只绑定以太坊签名消息的格式,不绑定链编号,单靠它防不了跨链重放。
课件例题
例 1(课件 p.59):谁是签名人
题面:p.59 的 Web3.py 代码用一个 private_key 签名,待签消息是 solidity_keccak(['address','uint256'], [address, 0]),其中 address = 0x5B38…ddC4。合约用 ecrecover 恢复出来的签名人是 0x5B38…ddC4 吗?
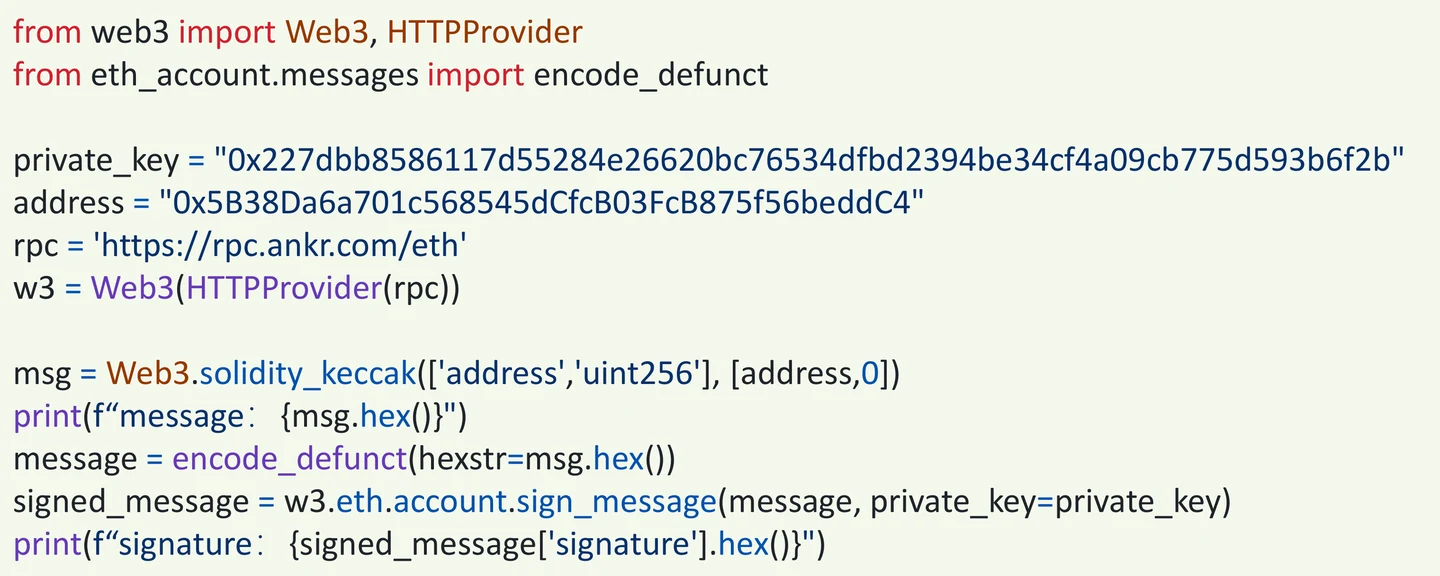
提示
分清两列:消息内容里有什么,签名用的是哪把私钥。
解答
- 不是。
address只是待签消息的内容,意思是「允许这个地址 mint tokenId 0」。 - 签名人由
private_key决定。从页上私钥推出的地址是0xe16C1623c1AA7D919cd2241d8b36d9E79C1Be2A2。 - 所以
ecrecover恢复出的是0xe16C…E2A2,合约里存的 signer 也必须是它;拿这份签名去对0x5B38…ddC4验签会失败。
例 2(课件 p.61–62):badMint 的签名重放:见下方完整例题。
完整例题
题面(课件 p.61–62):下面的 badMint 验签通过就 mint。(1) 它允许哪类重放?(2) 课件给的两招防护是什么?(3) 两招各要满足什么条件才真的有效?
function badMint(address to, uint amount, bytes memory signature) public {
    bytes32 _msgHash = toEthSignedMessageHash(keccak256(abi.encodePacked(to, amount)));
    require(verify(_msgHash, signature), "Invalid Signer!");
    _mint(to, amount);
}解法:
- 先看合约记没记账:函数验完签就 mint,没有任何地方记录「这份签名用过了」。
- 普通重放:同一份签名在同一条链上可以无限次提交,每次都验签通过、每次都 mint。
- 跨链重放:待签消息只有
to和amount,没有链编号;同一合约部署在另一条链上时,这份签名拿过去照样有效。 - 第一招:用
mintedAddress一类 mapping 记录已用签名,成功 mint 后写入,下次提交先查。只记录不检查,或检查了却不在成功时写入,都挡不住重放。 - 第二招:把递增的 nonce 和 chainid 打进待签消息。合约要核对 nonce 没用过、成功后消费它,并用本链
block.chainid重建哈希,不能信任调用者传进来的 chainid 参数。
要点:签名只证明内容被签过,「只能用一次」和「只能在这条链用」都要合约自己检查。
答题格式:先指出缺口(没记账、没链编号),再分别写两招和各自的成立条件。
变式题
改编自课件 p.62:签名人签了一次 to, amount=100, nonce=0, chainid=1,签名本身有效。分别判断下面两种合约写法下会发生什么。(1) 消息带 nonce,但合约不核对、也不消费,同一签名连交三次。(2) 合约核对并消费 nonce,但 chainid 取自调用参数;在链 1 成功后,有人把签名拿到链 5 再交一次,参数填 1。
提示
先问每次提交时合约到底查了什么。第二问再想:两条链各有一份 nonce 记录,它们会互相同步吗?
判分点与答案(非官方评分标准)
判分点:① 字段写进消息不等于合约检查了它;② nonce 状态存在各条链自己的合约里;③ chainid 必须由合约从本链读取。
(1) 三次全部成功,余额 100 → 200 → 300。nonce 只是消息里的一个数,合约没拿它和链上记录比对 ✓。
(2) 链 5 上也成功。链 5 合约里这个签名人的 nonce 还是 0,核对能过;chainid 取自参数,填 1 就能重建出和签名一致的哈希。改用本链 block.chainid 后,链 5 算出的哈希不一致,验签失败、被拒 ✓。
改编自课件 p.57:有人说「EIP-191 的前缀已经把消息标成以太坊签名消息了,所以不怕跨链重放」。这句话对吗?要防跨链,还需要什么?
提示
看前缀里写了哪些信息,有没有哪一项能区分两条链。
判分点与答案(非官方评分标准)
判分点:① 指出前缀不含链编号;② 给出 chainid 或 EIP-712 域分隔的补法;③ 指出合约要用本链值核对。
不对。前缀只绑定消息格式,不绑定链编号,两条 EVM 链上的同一合约会算出同样的哈希 ✓。要防跨链,需要在消息里放 chainid(通常再加 nonce)并由合约用本链编号核对,或用 EIP-712 的域分隔把链和合约地址写进签名 ✓。
闪卡自测
1. 签名三步是什么?前缀来自哪份 EIP?
pack+keccak → 加 "\x19Ethereum Signed Message:\n32" 再哈希 → 钱包/私钥签;前缀来自 EIP-191(p.56–58)。
2. True or False: EIP-191's prefix alone prevents signature replay across chains.
中文:单靠 EIP-191 前缀就能防跨链重放。
False. The prefix binds the message to the Ethereum signed-message format, not to a chain id. 跨链需要 chainid(通常再加 nonce)或 EIP-712 域分隔,且合约要拿本链 chainid 比对(p.57、p.62)。
3. True or False: A valid signature means the authorization has not been used yet.
中文:签名验得过,就说明这份授权还没用过。
False. A valid signature ≠ an unused authorization. 同一签名可以反复验证通过;一次性要靠合约核对并消费 nonce,或记录已用签名(p.61–62)。EIP-712 也不自带这项检查(补充)。
4. ECDSA 签名的三个作用?
Identity authentication、Non-repudiation、Integrity(p.55)。
5. 两类重放分别是什么?
Regular replay:同一签名被反复使用;Cross-chain replay:为 A 链签的名拿到 B 链再用(p.60)。
6. EIP-712 相对盲签 bytes32 的优势有哪些?
人类可读、更安全、结构化数据、互操作性好、是 meta-transactions 的基础(p.64)。
下一讲
L06a Fabric(一):几家公司合记一本账,先管住谁能进门:本讲的链谁都能加入,身份只是一把私钥。下一讲换到几家公司合记的许可链,看「谁能进门、谁是谁」怎样管起来。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。