L05c DAO 与访问控制:谁有权按下那个按钮
合约能升级之后,谁能改实现地址交给 DAO 投票;合约里能增发、能销毁的函数,谁能调要写死在代码里。
一句话版
能改合约的权力交给代币持有者投票,能增发和销毁代币的函数要在代码里写清楚谁能调。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| DAO | Decentralized Autonomous Organization,去中心化自治组织 | 由代币持有者投票、靠合约执行决定的组织 |
| 治理代币 | governance token | 投票权凭证,持有越多票越多,例如 COMP |
| threshold | 提案门槛 | 至少要有多少治理代币才能发起提案 |
| quorum | 法定票数 | 至少要有多少票,结果才算数 |
| timelock | 时间锁 | 提案通过后要等一段时间才执行 |
| mint / burn | 铸造 / 销毁 | 凭空增发代币 / 把代币永久销毁 |
| allowance | 授权额度 | 你允许别人替你动用多少代币 |
一个类比:谁有权按下那个按钮
一栋大楼有两类按钮。第一类是「换掉整栋楼的管理规则」,第二类是「印钞」和「烧钞」。
第一类按钮如果只交给物业经理一个人,他哪天想换就换。业主们更放心的做法是:谁想换规则先写提案,提案人手里要有足够多的业主票;然后大家投票,票数够了才算通过;通过后还要贴公告等两天,不同意的业主有时间搬走。这就是 DAO 加时间锁。
第二类按钮必须装门禁。印钞按钮谁都能按,楼里的钱就一文不值,这是 badMint。烧钞按钮只该让钞票的主人按,或者主人签字授权过的人按;门禁漏查授权书,别人就能烧掉你的钱,这是 badBurn。
类比在哪里失效:
- 现实里业主大会的决定还要靠物业去执行,可能执行走样。DAO 的提案本身就是可执行代码,通过后由合约直接执行。
- 现实里按错按钮还能找物业撤销。链上增发或销毁一旦执行就撤不回来,漏掉的检查只能事后补合约。
从零讲起
1. DAO:把决定权交给代币持有者
它解决什么问题
上一页讲到,Proxy 让合约能升级,同时带来新问题:谁有权改实现地址?交给单个 Owner,他一个人就能把逻辑换成任何东西。DAO 是课件给出的答案:把这项权力交给一群代币持有者共同决定。
从哪来(补充)
「DAO」这个词最出名的一次是 2016 年的 The DAO 项目(Wikipedia: Decentralized autonomous organization)。它在 2016 年 4 月上线,募集了约 360 万 ether,当时价值超过 7000 万美元。同年 6 月中旬它被人利用合约漏洞转走约 5000 万美元,以太坊在 7 月 20 日硬分叉回滚了这笔损失,不认可分叉的原链成了 Ethereum Classic。这件事说明,代码治理也会出错,出错后仍要靠人来收拾。
直觉
公司里决定事情的是高管和董事会,决定下达后靠管理层和法律去执行。DAO 把这两步都换掉:决定由代币持有者投票,执行由智能合约自动完成,整个过程都记在链上,人人能查。
课件的原话是 DAO 的运行 supposedly protected from human intervention。supposedly 这个词说明,不受人干预只是设计目标。
一步一步看
目标:跟着一项协议改动从提案到自动执行,再对照传统组织,看出 DAO 把决定权交给了谁、靠什么执行。
-
协议发行一种治理代币,例如 Compound 的 COMP、MakerDAO 的 MKR。
-
持有代币的人就有投票权,持有越多票越多。他们也承担维护协议的责任,课件叫 stewardship。
-
有人想改协议,比如改一个参数、加一个市场、加一个新功能,或者把 Proxy 指向新的实现合约。他把改动写成可执行代码,作为提案提交。
-
代币持有者投票,票数够了,合约自动执行提案里的代码。
-
和传统组织逐项对照,就是课件里那张对照表:
方面 传统组织 DAO 治理方式 人,自上而下 代码加代币持有者投票 控制 集中 分散 决策权 高管、董事会 代币持有者 透明度 有限 完全,链上可查 执行 法律体系、管理层 智能合约 例子 公司、NGO Compound、MakerDAO
怎么判断
判断一个组织算不算 DAO,看三件事:
- 决定由谁做?是代币持有者投票,还是少数管理者拍板。
- 决定由谁执行?是合约自动执行,还是有人手动去做。
- 过程能不能查?投票和执行是否都在链上留痕。
意思是:三项都落在代币投票、合约执行、链上公开这一侧,才是课件意义上的 DAO。只发了代币、决定还是创始团队私下做的,不算。
常见误解
以为 DAO 完全不受人影响
课件用的是 supposedly,设计目标是不受人干预。投票的仍然是人,大户的票更多,提案代码也可能有 bug。The DAO 事件最后就是靠社区硬分叉收场的。
以为 DAO 就是没有任何管理规则
DAO 的规则写得更死:谁能提案、要多少票、通过后等多久,都写在合约里,谁也不能临时改。
试一下
某项目发了治理代币,但协议参数仍由创始团队用一个私钥直接修改,代币投票结果只供参考。按上面三件事判断,它算课件意义上的 DAO 吗?
不算。决定和执行都在掌握私钥的团队手里,投票不直接产生执行;三件事里只有「有代币」这一点沾边。
2. 两道门槛与 Compound 提案流程
它解决什么问题
如果任何人都能随手发提案、几个人投票就能通过,DAO 很容易被少数人操纵。所以提案要过两道门槛,通过后还要等一段时间才执行。
直觉
第一道门管「谁能提」:提案人手里得有足够的治理代币,或者别人把票委托给他,这个数叫 threshold。第二道门管「多少票才算数」:投票总数达到最低票数,结果才有效,这个数叫 quorum。
通过后不立刻执行,先进时间锁排队。这段时间给大家看清楚要改什么,不同意的人有时间退出。
一步一步看
目标:跟着一个 Compound 提案走完各个状态,看出 threshold 和 quorum 各拦什么,通过后还要在 Timelock 等多久。
-
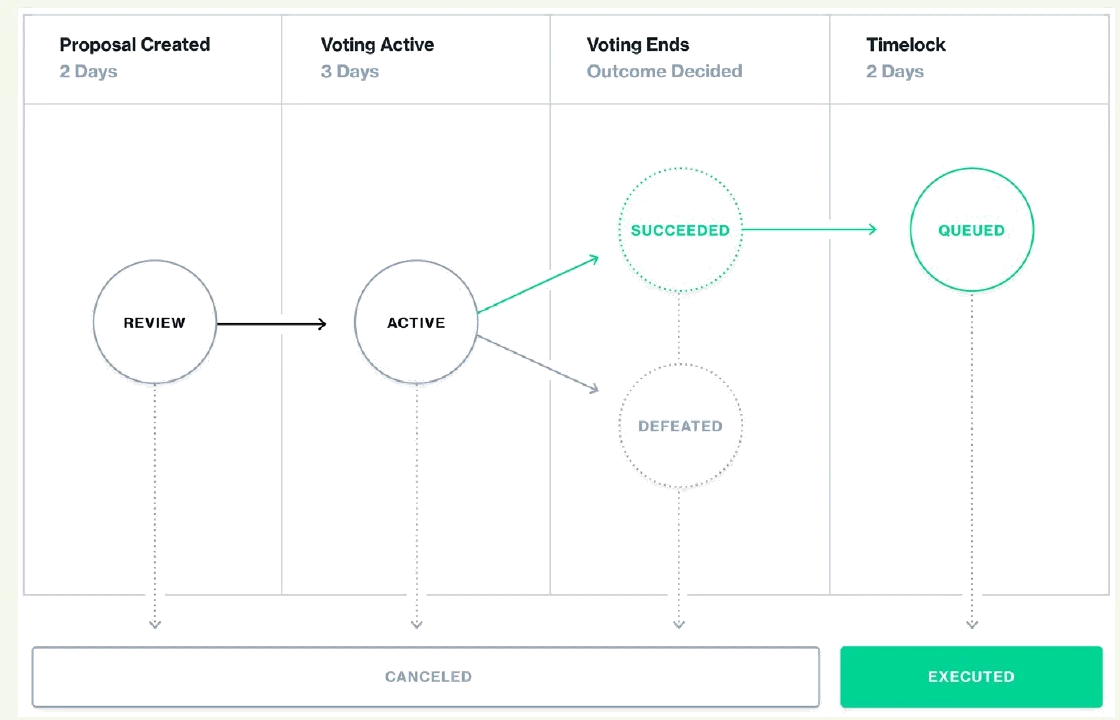
提案:提案人持有或被委托 threshold 数量的 COMP,提交提案。提案进入 REVIEW 状态,持续 2 天。
-
投票:进入 ACTIVE 状态,投票持续 3 天。
-
结果:投票结束,达到 quorum 且赞成多就是 SUCCEEDED,否则是 DEFEATED。
-
排队:通过的提案进 Timelock,状态是 QUEUED,等 2 天。
-
执行:等待期满,状态变成 EXECUTED,提案里的代码被执行。
-
执行之前的较早阶段,提案都可能被取消,状态是 CANCELED。
怎么判断
拿到一个提案的情况,按顺序问两道门:
- 提案人的代币够不够 threshold?不够,提案根本发不出来。
- 投票总数够不够 quorum?不够,赞成票再多也不算通过。
意思是:threshold 卡的是提案入口,quorum 卡的是结果有效性。两个数作用在流程的不同位置,不能互换。
常见误解
把 threshold 和 quorum 当成同一个数
threshold 决定谁有资格提案,quorum 决定多少票才算通过。前者看提案人一个人的持仓,后者看全体投票总数。
以为投票通过就立刻执行
通过后要先进 Timelock 排队,等待期满才执行。这段等待是给反对者留的退出时间。
试一下
一个提案周一提交,按 Compound 流程,如果中间没有被取消,最早在第几天之后能执行?
REVIEW 2 天加 ACTIVE 3 天加 QUEUED 2 天,共 7 天之后才能执行,也就是下一个周一以后。
3. mint、burn 与 allowance(补充)
它解决什么问题
后两节的漏洞都出在代币合约的 mint、burn 函数上。要看懂漏洞,先要知道代币合约里余额和授权额度是怎么记的。
从哪来(补充)
以太坊上的同质化代币大多遵循 EIP-20,由 Fabian Vogelsteller 和 Vitalik Buterin 在 2015 年提出。标准规定:approve 设置一个人能替你花多少,新值覆盖旧值;allowance 返回剩下还能花多少;transferFrom 让被授权的人替你转账。
直觉
代币合约里有两本账。一本是余额:每个地址有多少代币。另一本是授权:张三允许李四替他动用多少代币。
mint 往某人的余额里凭空加钱,总量变多。burn 从某人的余额里扣钱,总量变少。两者都是敏感操作,必须控制谁能调。
一步一步看
目标:跟着 Alice 授权 Bob、Bob 两次替她转账,看授权额度怎样扣减,第二次为什么被拒。
-
Alice 有 100 个代币。她调
approve(Bob, 30),授权账里记下「Alice 允许 Bob 动用 30」。 -
Bob 调
transferFrom(Alice, Carol, 20)。合约先查授权:30 够 20。 -
授权账扣成 10,Alice 余额扣 20,Carol 余额加 20。
-
Bob 再想转 20,授权只剩 10,合约拒绝。
时刻 Alice 余额 Bob 剩余授权 Carol 余额 approve 之后 100 30 0 第一次 transferFrom 之后 80 10 20 第二次 transferFrom 被拒绝 10 20 -
课件的
_spendAllowance做的正是第 2、3 步里「查授权、扣授权」这件事,后面修 burn 时会用到。
怎么判断
看到一个会动别人余额的函数,问:
- 调用者是不是余额的主人?
- 不是主人的话,合约有没有查并扣掉授权额度?
意思是:动自己的余额不需要授权;动别人的余额,每次都要先查授权够不够、用完扣掉。漏了第二步,授权就形同虚设。
常见误解
以为 approve 是把代币转给对方
approve 只记一笔「允许动用多少」,代币还在自己账上。对方真正动用时才扣余额。
试一下
Alice 先 approve(Bob, 50),又 approve(Bob, 20)。Bob 现在最多能替 Alice 花多少?
20。按 EIP-20,approve 的新值覆盖旧值,不是累加。
4. badMint:根本没设门
它解决什么问题
mint 会凭空增发代币。谁都能调,代币就没有价值。课件先给了一个没设门的反例,再给了修法。
直觉
函数是 public 的,意思是任何地址都能调。函数体里也没有任何检查,于是谁调都直接执行 _mint。这类漏洞叫 Incorrect Access Configuration:敏感函数压根没有权限概念。
一步一步看
目标:看攻击者怎样调用没设门的 badMint 给自己凭空增发,再看加上 onlyOwner 之后他为什么调不动。
-
合约里写着:
function badMint(address to, uint amount) public { _mint(to, amount); } -
攻击者用自己的地址调
badMint(攻击者地址, 一个巨大的数)。 -
函数没有任何检查,直接执行
_mint,攻击者余额凭空增加。
-
代币总量暴增,其他持有者手里的币被稀释。
-
修法是加上 OpenZeppelin 访问控制里的
onlyOwner:function goodMint(address to, uint amount) public onlyOwner { _mint(to, amount); }现在只有合约所有者能调,其他人调会直接回滚。
怎么判断
读一个函数时问三件事:
- 它会不会凭空创造或销毁价值?
- 它是不是
public或external,谁都能调? - 它有没有任何权限检查,比如
onlyOwner修饰符或require(msg.sender == ...)?
意思是:前两问答「是」、第三问答「没有」,就是 badMint 这类漏洞。
常见误解
以为函数名里有 mint,别人就不会去调
链上合约的代码和函数签名都是公开的,任何人都能读到、都能构造交易去调。没写检查,就等于对所有人开放。
试一下
合约里有 function setPrice(uint p) public { price = p; },它和 badMint 是同一类问题吗?
是。改价格是敏感操作,函数却谁都能调、没有任何权限检查,同样该加 onlyOwner 一类的访问控制。
5. badBurn:设了门却漏查授权
它解决什么问题
burn 允许烧掉某个账户的代币。这个函数需要支持「帮别人烧」,所以不能简单地只让主人调。课件的反例漏了授权检查,随后给了修法。
直觉
badBurn 和 badMint 的毛病不一样。burn 本来应该检查:调用者是账户主人,或者拿到了主人的授权。badBurn 把这一步漏掉了,于是任何人都能烧任何人的币。这类漏洞叫 Authorization Check Error。
一步一步看
目标:看攻击者怎样用 badBurn 烧光 Alice 的币,再看 goodBurn 怎样按调用者是不是账户主人决定要不要查授权。
-
反例:
function badBurn(address account, uint amount) public { _burn(account, amount); } -
攻击者调
badBurn(Alice, Alice 的全部余额)。函数不查攻击者和 Alice 的关系,直接把 Alice 的币烧光。 -
修法:
function goodBurn(address account, uint amount) public { if (msg.sender != account) { _spendAllowance(account, msg.sender, amount); } _burn(account, amount); } -
调用者就是
account自己,跳过授权检查,直接烧自己的币。 -
调用者不是账户主人,先走
_spendAllowance:授权不够就回滚,够就扣掉授权,再烧。
怎么判断
对比两个漏洞,问修法该加在哪:
- 函数根本不该让外人调(mint):在入口加权限修饰符,只放行 Owner。
- 函数要让外人调,但外人得有授权(burn):在动余额之前查并扣授权,主人自己调用则跳过。
意思是:badMint 补的是门禁,badBurn 补的是额度检查。用 onlyOwner 去修 burn,会把「帮别人烧」这个正常功能也一起禁掉。
常见误解
以为 goodBurn 里自己烧自己也要扣授权
不扣。if 判断 msg.sender 等于 account 时跳过 _spendAllowance,主人动自己的余额不需要授权。
把 badMint 和 badBurn 当成同一类漏洞
badMint 是函数根本没有权限概念;badBurn 是函数本该检查授权,结果漏了。前者补门禁,后者补额度检查。
试一下
Alice 给 Bob 授权 30。Bob 调 goodBurn(Alice, 50) 会怎样?Alice 自己调 goodBurn(Alice, 50) 呢?(Alice 余额足够)
Bob 那次:msg.sender 不是 Alice,进 _spendAllowance,授权 30 不够 50,交易回滚。Alice 那次:msg.sender 就是 account,跳过授权检查,直接烧掉 50。
把它们串起来
上一页的 Proxy 让合约能升级,同时提出一个新问题:谁有权改实现地址?技术上是 Owner,成熟协议把这项权力交给 DAO。
DAO 用治理代币投票,提案要先过 threshold 这道门,结果要达到 quorum 才算数,通过后还要在 Timelock 里排队等两天。整个过程链上公开,执行由合约完成。
同样的问题落到单个函数上,就是访问控制。mint 这种凭空增发的函数要装门禁,用 onlyOwner 只放行所有者;burn 这种要允许帮别人操作的函数要查授权,用 _spendAllowance 先扣额度再烧。
这一页讲的都是「谁有权让合约做事」。下一页换到网页一侧:用户在浏览器里通过钱包拿到这份权力。
课件里的坑
- [读图提醒] p.28 流程图上的 2 天、3 天、2 天只画在图里,文字部分没写;考流程顺序时以图为准(p.28)
- [措辞提醒] p.26 写 DAO supposedly protected from human intervention,supposedly 说明这是设计目标;答「DAO 是否完全不受人影响」时别答成绝对的「是」(p.26)
- [范围提醒] p.30 是安全部分的分隔页,本讲安全只覆盖访问控制这一类,不是完整的合约审计清单(p.30)
课后 10 分钟:考点复习
这 10 分钟怎么用:合上页面,先画一遍 Compound 提案的五个状态和三段天数;再说清 threshold 和 quorum 各卡哪一步;最后默写 goodMint 和 goodBurn,说出两种修法为什么不能互换。
必背
- DAO 用治理代币投票决定升级;提案人须持有或被委托 threshold 数量的治理代币,执行需要达到最低票数 quorum。
- Compound 提案流程:REVIEW(2 天)→ ACTIVE 投票(3 天)→ SUCCEEDED → Timelock QUEUED(2 天)→ EXECUTED,较早阶段都可能被 CANCELED。
- 访问控制上 badMint 是敏感函数无权限、badBurn 是漏查 allowance,分别用 onlyOwner 与 _spendAllowance 修。
- DAO 与传统组织的差别:决策权在代币持有者,执行靠智能合约,全过程链上公开透明。
- 技术上 Owner 能改 impl_addr;成熟协议把这项权限交给 DAO 投票加 timelock,避免单点作恶。
课件例题
例 1(课件 p.28–29):Compound 提案的生命周期
题面:按课件 p.28 的流程图,写出 Compound 提案从提交到执行经过的状态和每段时长;再结合 p.29 说明,提案人和投票结果分别要满足什么门槛。
提示
时长只画在图里。门槛有两个,一个看提案人的持仓,一个看投票总数。
解答
- 提案创建后进入 REVIEW,2 天。
- 投票开始,状态 ACTIVE,3 天。
- 投票结束,通过为 SUCCEEDED,否则为 DEFEATED。
- 通过的提案进 Timelock,状态 QUEUED,2 天。
- 期满执行,状态 EXECUTED。较早阶段都可能被 CANCELED。
- 门槛:提案人须持有或被委托 threshold 数量的治理代币;执行需要投票达到最低票数 quorum。
例 2(课件 p.31–34):两个函数各错在哪、怎么修:见下方完整例题。
完整例题
题面(课件 p.31–34):代币合约里有下面两个函数。各有什么漏洞?课件给出的修法是什么?
function badMint(address to, uint amount) public {
    _mint(to, amount);
}
function badBurn(address account, uint amount) public {
    _burn(account, amount);
}解法:
- badMint(p.31):敏感函数没有任何权限检查,任何人都能给任意地址增发代币。这类叫 Incorrect Access Configuration。
- badBurn(p.32):函数允许烧掉
account的代币,却没检查调用者对account的 allowance,攻击者能烧掉别人的币。这类叫 Authorization Check Error。 - 两类的区别:p.31 是函数根本没有权限概念;p.32 是函数该检查授权但漏了。
- 修 mint(p.33):加 OpenZeppelin 的访问控制,写成
function goodMint(address to, uint amount) public onlyOwner。 - 修 burn(p.34):先判断
if (msg.sender != account),成立时调_spendAllowance(account, msg.sender, amount)扣额度,再_burn。自己烧自己不扣额度,帮别人烧必须先有授权。
要点:两种修法针对两种不同的漏洞。mint 只该让所有者调,所以加门禁;burn 需要支持代烧,所以查授权。
答题格式:每个函数分两行写,第一行写漏洞类型和后果,第二行写修法代码和一句理由。
变式题
改编自课件 p.32–34:某合约写了 function burnFrom(address account, uint amount) public onlyOwner { _burn(account, amount); }。(1) 普通用户 Bob 拿到了 Alice 的授权,他能用这个函数帮 Alice 烧币吗?(2) 合约所有者能不能烧掉任何人的币?(3) 这样修对不对?应该怎么写?
提示
想想 onlyOwner 放行的是谁,函数里又有没有查授权。对照 goodBurn 的写法。
判分点与答案(非官方评分标准)
判分点:① 指出 onlyOwner 把普通授权用户挡在外面;② 指出所有者不查授权就能烧任何人的币;③ 给出 goodBurn 的写法。
(1) 不能。onlyOwner 只放行合约所有者,Bob 有授权也调不了,「代烧」这个正常功能被禁掉了 ✓。
(2) 能。函数里没有任何授权检查,所有者可以烧掉任何账户的币,权力过大 ✓。
(3) 不对,把 burn 当成 mint 来修了。应去掉 onlyOwner,改成 goodBurn:if (msg.sender != account) { _spendAllowance(account, msg.sender, amount); } 再 _burn(account, amount) ✓。
闪卡自测
1. threshold 和 quorum 分别卡住哪一步?
threshold 卡提案:提案人须持有或被委托足够的治理代币;quorum 卡执行:投票要达到最低票数才算通过(p.29)。
2. Compound 提案五个主要状态的顺序?
REVIEW → ACTIVE → SUCCEEDED → QUEUED → EXECUTED;投票失败为 DEFEATED,较早阶段可被 CANCELED(p.28)。
3. True or False: A DAO is fully free from human intervention.
中文:DAO 完全不受人干预。
False. 课件原文是 supposedly protected from human intervention,这是设计目标,投票的仍然是人(p.26)。
4. badMint 和 badBurn 各错在哪?
badMint 是敏感函数没设权限;badBurn 是漏查调用者对 account 的 allowance(p.31–32)。
5. goodBurn 里什么情况下会调 _spendAllowance?
msg.sender 不等于 account,也就是帮别人烧的时候;自己烧自己跳过(p.34)。
6. DAO 和传统组织在执行方式上的差别?
传统组织靠法律体系和管理层执行,DAO 靠智能合约执行(p.27)。
下一讲
L05d Web3 前端:合约这边的权限讲完了,下一页讲用户怎样在网页上拿到这份权力:浏览器里的钱包、只读的 Provider 和能发交易的 Signer,以及地址大小写里藏的校验和。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。