L05a SET 的舞台和信封:六个角色、两张网、一封报文怎么封
从零认识 SET:先补数字信封,再看六类角色分别挂在哪张网上,最后一步一步把一封 SET 报文封好。
一句话版
SET(安全电子交易)是一套让人在开放的互联网上刷银行卡的协议。它先规定交易里有哪六类角色、各挂在哪张网上,再规定每封报文都按同一个模板封装:先哈希、再签名、正文用一次性钥匙锁住、钥匙装进收件人才打得开的信封。
这一页只讲舞台和信封。双重签名在下一页 L05b,证书在 L05c,购买六步在 L05d。数字签名和哈希怎么用,见 L04a。
先认识这几个词
| 词 | 全称 / 读法 | 一句人话 |
|---|---|---|
| SET | Secure Electronic Transaction,安全电子交易 | 一套保护网上刷卡的协议 |
| 支付网关 | payment gateway | 站在互联网和银行网之间的桥 |
| issuer / acquirer | 发卡行 / 收单行 | 持卡人开卡的银行 / 商户收钱的银行 |
| CA | Certification Authority,证书机构 | 给各方发证书、担保「这把公钥是谁的」 |
| 摘要 | digest,哈希值 | 一段正文压出来的定长指纹 |
| DES | Data Encryption Standard | 一种对称加密,加密解密用同一把钥匙 |
| 数字信封 | digital envelope | 用收件人公钥把对称钥匙封起来 |
一个类比:寄一只上锁的保险箱
你要把一份合同寄给远方的律师。合同很长,你买了一只保险箱和一把一次性的挂锁,把合同和你的签名页一起锁进去。挂锁钥匙另装一个小信封。小信封用律师家的专用封条封好,只有律师能拆。保险箱和小信封一起寄出。
路上的快递员拿得到保险箱,但没有钥匙。拿得到小信封,但拆不开封条。律师收到后先拆小信封取钥匙,再开保险箱,最后对照签名页确认合同是你签的、一个字没被改过。
SET 的每一封报文都这样寄。保险箱是对称加密,挂锁钥匙是 DES 会话密钥,律师家的封条是收件人公钥,签名页是你用私钥签的摘要。
寄件链上还有几个固定角色。你和律师之外,有给大家发身份证明的机构,有银行,还有一个专门在「街上的快递网」和「银行内部的押运网」之间换手的中转站。这个中转站就是支付网关。
类比在哪里失效:
- 真的保险箱撬得开,强行拆封条也只是麻烦一点。密码学上的锁没有私钥就只能硬算,代价大到不现实。
- 寄合同只有你和律师两方。SET 一笔交易里,同一份信息常常要切成两半,分别给商户和银行看,这件事要靠下一页的双重签名。
从零讲起
1. 先补一块:数字信封(补充)
它解决什么问题
公钥加密很方便:别人公开一把锁,谁都能用它给他寄东西,只有他能开。缺点是慢。正文一长,全用公钥加密就太费时间。对称加密快,但双方得先共享同一把钥匙,钥匙怎么安全送过去又成了问题。数字信封把两者拼起来,长正文用对称钥匙加密,短钥匙用公钥加密。
从哪来(补充)
这种拼法在教科书里叫混合加密(hybrid cryptosystem)。公钥运算通常比同等的对称算法慢得多,所以实际系统都让公钥只处理那把短钥匙。出处:Wikipedia: Hybrid cryptosystem
SET 点名用的对称算法是 DES。DES 由 IBM 在 1970 年代初开发,1977 年作为美国联邦标准发布,密钥只有 56 位。1999 年有团队公开在 22 小时 15 分钟内破出一把 DES 密钥,2005 年这个标准正式撤销。所以 DES 只当作课件里的协议零件来学,今天的系统不再用它。出处:Wikipedia: Data Encryption Standard
直觉
一把对称钥匙负责锁大箱子,一把公钥负责锁装钥匙的小信封。收件人用自己的私钥拆信封,拿到对称钥匙,再开箱子。对称钥匙每次都新生成,用完就扔,偷到一次也开不了下一次。
一步一步看
目标:跟着爱丽丝封一次数字信封、鲍勃再拆开,看出正文靠一次性对称钥匙加密,公钥只用来锁这把钥匙。
设爱丽丝要给鲍勃寄一份正文,鲍勃有一对公钥和私钥。
- 爱丽丝拿到鲍勃的公钥。
- 爱丽丝新生成一把对称钥匙 K,只用这一次。
- 爱丽丝用 K 加密正文,得到正文密文。
- 爱丽丝用鲍勃的公钥加密 K,得到一个数字信封。
- 两样东西一起发出去。
- 鲍勃用自己的私钥拆信封,取出 K,再用 K 解开正文密文。
| 步骤 | 谁做 | 用什么钥匙 | 得到什么 |
|---|---|---|---|
| 3 | 爱丽丝 | 一次性对称钥匙 K | 正文密文 |
| 4 | 爱丽丝 | 鲍勃的公钥 | 数字信封(装着 K) |
| 6 前半 | 鲍勃 | 鲍勃的私钥 | 取回 K |
| 6 后半 | 鲍勃 | K | 正文 |
怎么算
写成式子,发出去的东西是:
{正文}K ,{K}PK_B
意思是:大括号里是被锁的东西,右下角是锁它用的钥匙。{正文}K 是用对称钥匙 K 锁住的正文,{K}PK_B 是用鲍勃公钥 PK_B 锁住的 K。收件人反过来做:先用私钥 SK_B 打开 {K}PK_B 拿到 K,再用 K 打开 {正文}K。
两样东西缺一不可。只截获 {正文}K,没有 K 打不开;只截获 {K}PK_B,没有 SK_B 也打不开。
常见误解
以为数字信封就是「用公钥把整封信加密」
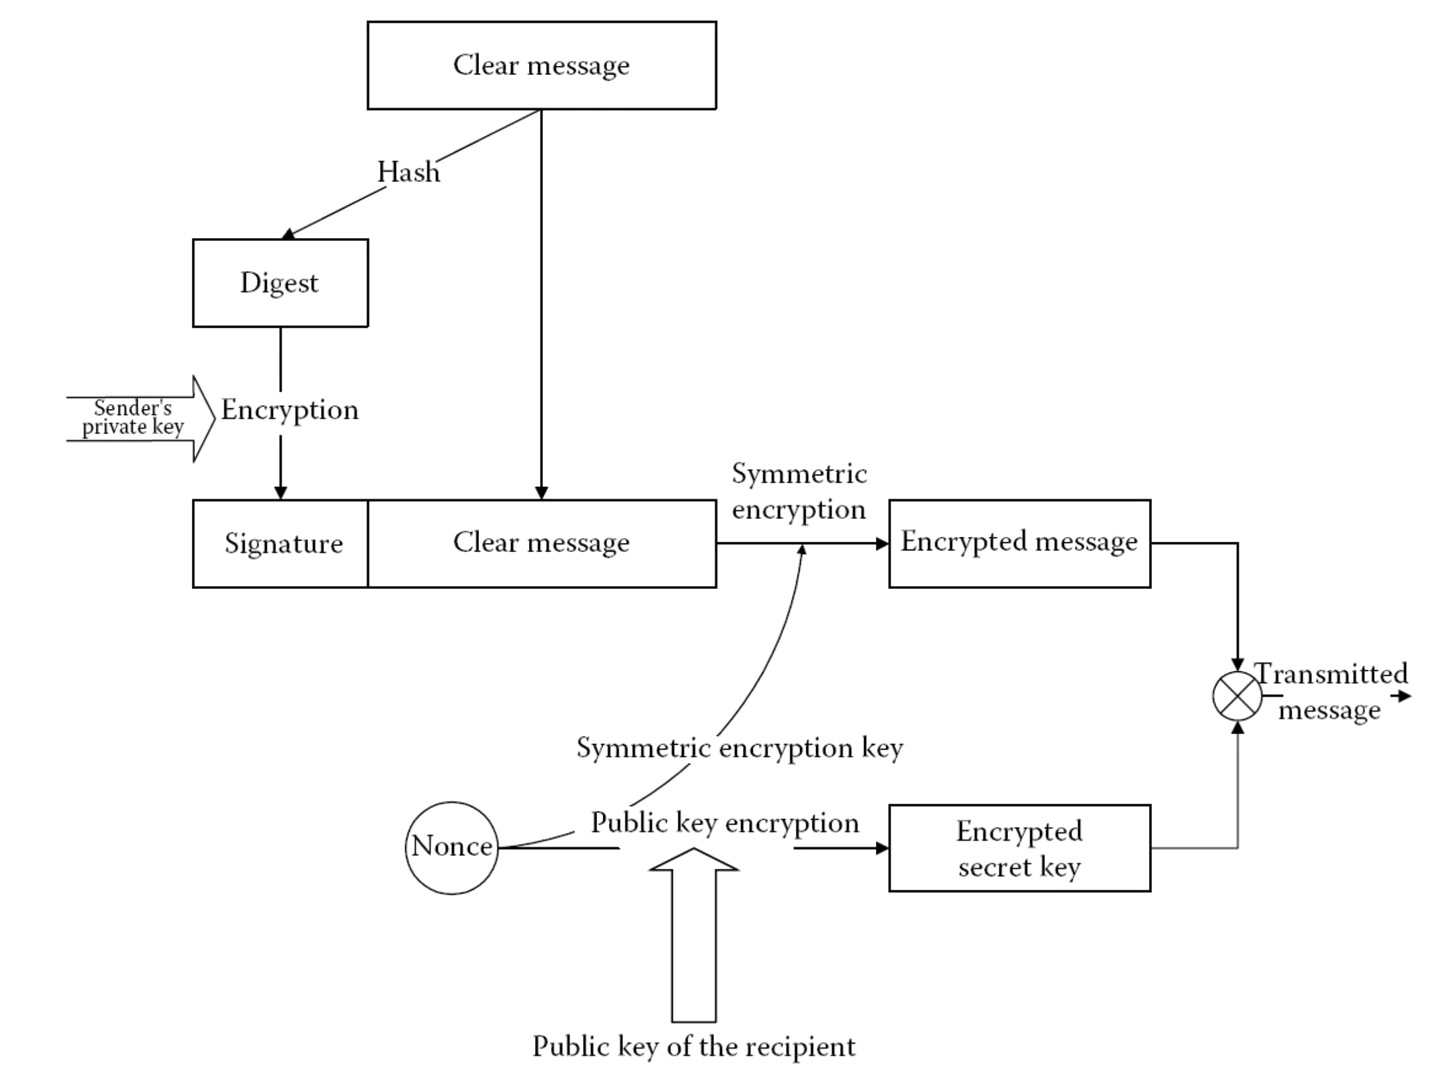
公钥只锁那把短的对称钥匙,正文靠对称加密。课件里的报文图也是这样画的:正文走对称加密那一路,只有钥匙走收件人公钥那一路。
以为对称钥匙可以长期反复用
SET 的 DES 会话密钥是每条报文新生成的。这样一把钥匙泄露,只影响这一条报文。
试一下
一个旁观者截获了 {正文}K 和 {K}PK_B,手里还有鲍勃的公钥 PK_B。他能读到正文吗?为什么?
读不到。PK_B 只能用来锁,不能用来开 {K}PK_B,开它要鲍勃的私钥 SK_B。拿不到 K,正文密文也就打不开。
2. SET 的六类角色和两张网
它解决什么问题
网上刷卡牵涉好几方:买东西的人、卖东西的店、两家银行,还有给大家发证书的机构。要讨论「谁该看到什么」,先得把这些角色和它们之间的连线摆清楚。SET 规范把角色定成六类,再把它们分到开放和封闭两张网上。
从哪来(补充)
SET 由 Visa 和 Mastercard 牵头的 SET Consortium 制定,联盟 1996 年成立,第一版规范署 1997 年 5 月。各参与方实施起来要么贵、要么麻烦,SET 没能普及,Visa 后来转而推广 3-D Secure,也就是下一讲的主题。出处:Wikipedia: Secure Electronic Transaction
直觉
把整个系统想成上下两层。上层是人人都能接入的互联网,持卡人、商户、证书机构、支付网关都在上面,每方都有证书。下层是银行之间的专用网,只有发卡行和收单行。两层之间只有一个接口,就是支付网关。
商户收到的支付信息要送进银行,只能交给网关。网关在上层拿信息,到下层去问银行。
一步一步看
目标:把六个角色放进互联网和银行网两张网,看出支付网关是唯一横跨两张网的节点。
-
先摆出六个角色。前四个连在互联网上,后两个连在银行网上。
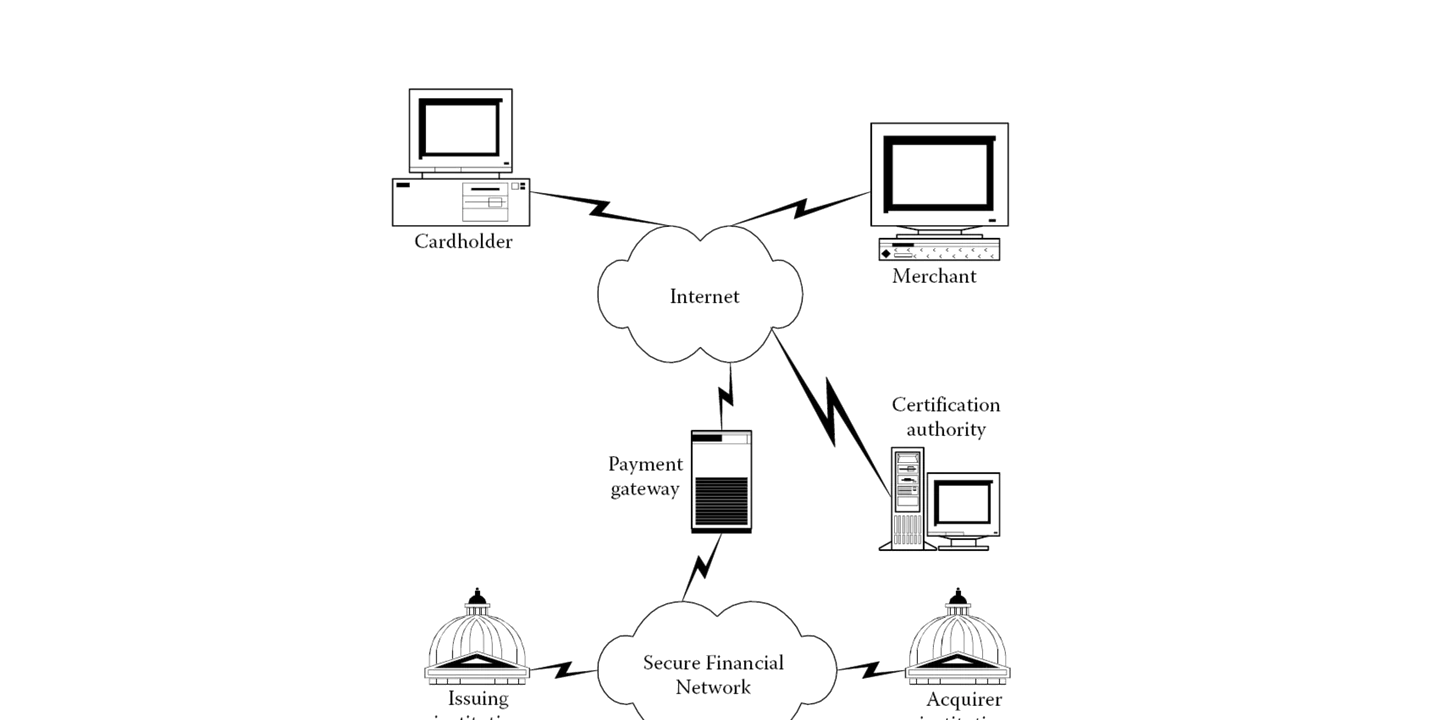
角色 中文 在哪张网 一句话 cardholder 持卡人 互联网 用卡买东西的人 merchant 商户 互联网 网上卖东西的店 payment gateway 支付网关 两张网都连 替银行收支付信息的桥 certification authority 证书机构 互联网 给各方发证书 issuer 发卡行 银行网 持卡人的银行 acquirer 收单行 银行网 商户的银行 -
上层四方各自领一张或几张证书。证书由 CA 发,用来证明「这把公钥属于谁」。
-
下层两家银行之间走封闭、安全的银行网,外人接不进去。课堂上讲师在架构图的这朵云下面写了 SWIFT,拿它当银行间专用网的例子。
-
网关一只脚在上层,一只脚在下层,是唯一跨两张网的节点。
-
对照下面的课件架构图,把上面四步在图上各找一遍。
怎么判断
拿到一个角色,问两个问题。
第一,它连在哪张网上?在互联网上的,就要持证书,报文要按 SET 模板加密签名。在银行网上的,SET 不管它们之间怎么通信。
第二,它要不要碰到持卡人的卡号?持卡人自己有,网关和银行要用,商户和 CA 在购买时都不该看到。后面所有的加密设计,都围着这一条转。
还有一个记法:issuer 是「发卡」的行,跟着持卡人;acquirer 是「收单」的行,跟着商户。授权时去问 issuer 能不能扣钱,清算时找 acquirer 把钱入商户账。
常见误解
以为网关是商户自己的服务器
网关替银行收支付信息,站在银行那一侧的门口。商户只负责转交,自己解不开支付信息。
把 issuer 和 acquirer 记反
issuer 是持卡人的发卡行,acquirer 是商户的收单行。第 1 讲把网关并进银行侧讲成「五方」,这一讲把网关单独拆出来,六类角色就是五方再加网关。
试一下
下面四个说法各对不对?(a) CA 连在银行网上;(b) 网关同时连着两张网;(c) 商户和收单行在同一张网上;(d) 持卡人要有证书。
(a) 错,CA 在互联网上。(b) 对,这是网关的定义。(c) 错,商户在互联网,收单行在银行网,两者之间要经过网关。(d) 对,开放侧四方都持证。
3. 一封 SET 报文怎么封
它解决什么问题
SET 里每封报文都要同时满足四件事:收件人能确认是谁发的,能确认中途没被改,路上的人读不懂,钥匙能安全送到。课件给出了一条固定流水线,四件事各由一个密码学零件负责。
「没被改」课堂上讲师补充了一个例子:一笔 100 HKD 的交易在路上被改成 100,000 HKD。改过的正文算出来的摘要和签名里的摘要对不上,收件人就能发现。
直觉
把第 1 个概念的数字信封再往前加两步:封箱之前,先给正文按个指纹,再在指纹上签名。签名和正文一起锁进箱子,钥匙进信封。
每个零件只管一件事:哈希管「没被改」,私钥签名管「是谁发的、赖不掉」,对称加密管「路上读不懂」,收件人公钥管「钥匙安全送到」。
一步一步看
目标:分四帧把一封 SET 报文从哈希封到数字信封,看出签名、对称加密和信封各在哪一步加上。
图里浅灰框是还没做到的东西,黑框是已经做好的,青绿框是这一步新得到的。
-
正文先过哈希,得到一段定长的摘要。正文改动一个字,摘要就对不上。
-
发送方用自己的私钥签这段摘要,得到签名。收件人日后用发送方的公钥验它。
-
正文、签名和发送方的签名证书一起,用一次性 DES 钥匙加密,得到密文。
-
那把 DES 钥匙用收件人的公钥加密,装进数字信封。密文和信封一起发出。
下面是课件原图,可以和上面四帧逐个对照。图里的 Nonce 是派生对称钥匙用的随机数。
怎么算
把四步写成一行,发出去的报文是:
{正文, {H(正文)}SK_A, 证书_A}K ,{K}PK_B
意思是:先算正文的摘要 H(正文),用发送方 A 的私钥 SK_A 签它;再把正文、签名、A 的签名证书三样一起用一次性钥匙 K 锁住;最后用收件人 B 的公钥 PK_B 锁住 K。
收件人 B 拆包也分四步,顺序反过来:
- 用 SK_B 打开信封,拿到 K。
- 用 K 打开密文,拿到正文、签名和 A 的证书。
- 凭证书确认 A 的公钥确实属于 A,再用这把公钥验签名,得到 A 签过的摘要。
- 自己再算一次 H(正文),和第 3 步的摘要对比。一致,说明正文没被改,也确实是 A 发的。
常见误解
以为「签名证书」是用来签名的
签名是用发送方私钥算的。证书公开随信发送,里面装的是公钥和身份,作用是让收件人确认「验签用的这把公钥确实属于发送方」。如果证书能签名,任何拿到证书的人都能冒签。
以为 SET 报文只用了公钥加密
一封报文里用了四层:哈希保完整,私钥签名保来源,对称加密保正文,收件人公钥保钥匙。
试一下
如果有人在路上把 DES 密文里的正文改了一个字,收件人会在拆包的哪一步发现?
改密文本身会让解出来的内容变成乱码,或者让第 4 步的摘要对比失败。就算攻击者有办法改出一段像样的正文,他没有发送方私钥,重算不出匹配的签名,第 4 步自算的摘要和签名里的摘要就对不上。
把它们串起来
数字信封是最底下那块零件:长正文对称加密,短钥匙公钥加密。SET 报文在信封外面又加了哈希和私钥签名,于是一封报文同时管住四件事。
六类角色和两张网决定了这些报文寄给谁。持卡人、商户、CA、网关在互联网上,都持证书,彼此之间的报文按同一个模板打包。发卡行和收单行在银行网上,SET 不管它们之间怎么通信。网关站在两张网的交界,把上层的支付信息带到下层。
这套模板有一个缺口。一笔购买里,订单要给商户看,卡号要给银行看,两样信息却属于同一笔交易。一封信只有一个收件人,照着模板寄两封,又没法证明两封信是一对。下一页的双重签名专门补这个缺口。
SET 规范列了五类安全服务:注册,交付证书,每笔交易的认证、保密和完整性,支付授权,支付捕获。这一页讲的报文模板服务于第三类;前两类在证书那一页,后两类在购买六步那一页。
课件里的坑
- [读图提醒] 课件 p.8 的通用流水线里,对称加密的是「签名 + 明文」;到了 p.9 买方报文图,还多打包了一张 Sender’s signing certificate,对称算法也点名成 DES,信封侧写成 OAEP message、Numerical envelope。两张图是同一个模板的通用版和具体版(p.8–9)。
- [讲师口头勘误] 课件 p.9 印的是「DES key generated for each message」,课堂上讲师把 DES 的 D 改写成 A,按 AES 来讲。事实以课件为准:SET 规范第 1 册把 RSA 和 DES 列为它用到的密码算法(SET Book 1),而 AES 2001 年才定为标准(NIST FIPS 197),比 SET 晚,SET 用不到它。答 SET 的题写 DES。讲师写的 AES 可以当作今天替换 DES 的做法来记,所指的仍是每条报文新生成的那把对称会话密钥(p.7–9)。
- [易混] 课件 p.9 上方画的 Sender private key 才是签名用的钥匙,随信附带的签名证书不参与签名(p.9)。
- [读图提醒] 课件 p.4 列出的是六类角色,第 1 讲讲的是五方,差别就在单独拆出的 payment gateway(p.4)。
- p.3 只有一个课上放的视频链接,没有正文;PDF 共 38 页,页脚从 p.3 起印页码,与 PDF 页序一致。
课后 10 分钟
这 10 分钟怎么用:合上页面,先在纸上画出上下两朵云,把六个角色放进去;再默写报文打包的四步和收件人拆包的四步;最后做下面的变式题。
必背
- SET 开放侧四方(持卡人 / 商户 / CA / gateway)持证,issuer 与 acquirer 走封闭银行网,gateway 是桥
- SET 规范六类角色:cardholder、merchant、payment gateway、CA、issuer、acquirer;比第 1 讲的五方多拆出 gateway
- 通用报文 = 哈希 + 发送方私钥签名 + 对称加密正文 + 收件人公钥封会话密钥(数字信封)
- 买方报文里对称加密的是正文、签名和签名证书;DES 会话密钥每条报文新生成,再用收件人公钥封成信封
- 签名用发送方私钥算;随信附带的签名证书只证明公钥归属,证书自己不签名
- SET 五类安全服务:注册、交付证书、交易的认证保密完整性、支付授权、支付捕获
课件例题
这一页的主题在本讲课件没有例题。两道 Take-home 题分别放在证书页 L05c(例 1,Exercise-1)和购买六步页 L05d(例 2,Exercise-2)。
完整例题
题面:持卡人注册时,要向 CA 发 RegFormReq,请求一张注册表。按 SET 的报文模板,说明持卡人怎么打包这条报文、CA 怎么拆包,并说明卡号 PAN 为什么要进信封。(对照课件 p.19)
约定:K 是持卡人这次新生成的对称钥匙,PK_CA 和 SK_CA 是 CA 的公钥和私钥。
解法:
- 持卡人用一次性对称钥匙 K 加密注册表请求,得到请求密文。
- 持卡人把 K 和卡号 PAN 放在一起,用 CA 的公钥 PK_CA 封成数字信封。
- 请求密文和信封一起发给 CA。
- CA 用自己的私钥 SK_CA 拆信封,拿到 K 和 PAN。
- CA 用 K 解出注册表请求,返回注册表 RegFormRes。
要点:CA 需要知道是哪张卡来注册,所以 PAN 要交给 CA;放进只有 CA 私钥能拆的信封里,路上的人就看不见卡号。
答题格式:先写「对称加密正文」,再写「PAN 与对称钥匙用 CA 公钥封装」,最后写 CA 的两步拆包。
变式题
(1) 有同学说:「SET 报文里,收件人用发送方附带的证书去验签名。」这句话哪里不准确?改成准确的说法。
(2) 把下列四个零件和它们负责的安全目标一一配对:哈希、发送方私钥签名、DES 对称加密、收件人公钥加密;目标是正文保密、钥匙分发、完整性、来源认证与不可否认。
(3) 网关为什么必须同时连着两张网?如果网关只连互联网,购买流程哪一步会断?
提示
第 (1) 题想一想证书里装的是什么。第 (2) 题每个零件只管一件事。第 (3) 题想一想授权时要去问谁,那一方在哪张网上。
判分点与答案
(1) 证书本身不验签。准确说法:收件人凭证书确认发送方公钥的归属,再用这把公钥验签名。判分点:出现「公钥验签」和「证书担保公钥归属」两层。
(2) 哈希 → 完整性;私钥签名 → 来源认证与不可否认;DES 对称加密 → 正文保密;收件人公钥加密 → 钥匙分发。判分点:四对全对。
(3) 授权时网关要经银行网去问发卡行,清算时要找收单行,两家银行都只在银行网上。网关只连互联网,授权那一步就问不到发卡行。判分点:指出银行只在封闭网上,并点出授权或清算。
闪卡自测
1. SET 开放侧有哪四方?封闭侧有谁?谁是桥?
开放侧:持卡人、商户、CA、支付网关;封闭侧:发卡行、收单行;桥是支付网关(p.5–6)。
2. SET 六类角色比第 1 讲的五方多了谁?
多拆出了 payment gateway(p.4)。
3. 通用报文打包的四步密码学操作是什么?
哈希 → 发送方私钥签名 → 对称加密正文 → 收件人公钥封会话密钥(p.8)。
4. 买方报文的对称密文里装了哪三样?
正文、签名、发送方的签名证书(p.9)。
5. 签名证书参与签名吗?
不参与。签名用发送方私钥算,证书只让收件人确认公钥归属(p.9)。
6. SET 的 DES 会话密钥多久换一次?
每条报文新生成一把(p.9)。
7. SET 的五类安全服务按生命周期怎么排?
注册 → 交付证书 → 交易的认证、保密、完整性 → 支付授权 → 支付捕获(p.7)。
8. issuer 和 acquirer 分别跟着谁?
issuer 是持卡人的发卡行,acquirer 是商户的收单行(p.4)。
下一讲
本讲下一页是 L05b 双重签名:一笔购买的订单和支付信息要分给商户和银行,怎么用一个签名把两半绑成一对。
个人整理的学习笔记,不是官方材料;数字与结论以课件和讲师为准。